Gesetze / Gesetzblätter
Bundesgesetzblatt, Teil I, Jahrgang 2008, S. 54
BGBl. 2008 I S. 54 · 121.873 Zeichen · Textauszug aus unserem Bestand.
Textauszug (durchsuchbar)
                                          Zweite Verordnung
                           zur Änderung fahrpersonalrechtlicher Vorschriften
                                               Vom 22. Januar 2008

   Auf Grund des § 2 Nr. 1 Buchstabe a, b, c und e,
Nr. 1a Buchstabe b, Nr. 2 Buchstabe a, b und e, Nr. 3
und 4 des Fahrpersonalgesetzes in der Fassung der
Bekanntmachung vom 19. Februar 1987 (BGBl. I
S. 640), dessen Eingangssatz zuletzt durch Artikel 290
der Verordnung vom 31. Oktober 2006 (BGBl. I
S. 2407), Nummer 1 in den Satzteilen vor Buchstabe a
und nach Buchstabe e sowie in Buchstabe c und Num-
mer 3 zuletzt durch Artikel 1 Nr. 1 Buchstabe a des
Gesetzes vom 6. Juli 2007 (BGBl. I S. 1270) geändert
worden sind, dessen Nummer 1a Buchstabe b durch
Artikel 1 Nr. 1 Buchstabe b des Gesetzes vom 6. Juli
2007 (BGBl. I S. 1270) eingefügt worden ist, dessen
Nummer 1 Buchstabe a und b und Nummer 2 Buch-
stabe a und b durch Artikel 1 Nr. 2 des Gesetzes vom
18. August 1997 (BGBl. I S. 2075) neu gefasst worden
sind, dessen Nummer 1 Buchstabe e und Nummer 2
Buchstabe e zuletzt durch Artikel 1b Nr. 1 des Gesetzes
vom 3. Mai 2005 (BGBl. I S. 1221) geändert worden
sind und dessen Nummer 4 durch Artikel 1 Nr. 1 Buch-
stabe c des Gesetzes vom 15. Mai 2004 (BGBl. I S. 954)
eingefügt worden ist, verordnet das Bundesministerium
für Verkehr, Bau und Stadtentwicklung im Einverneh-
men mit dem Bundesministerium für Arbeit und Sozia-
les:

                       Artikel 1

        Änderung der Fahrpersonalverordnung

  Die Fahrpersonalverordnung vom 27. Juni 2005
(BGBl. I S. 1882), geändert durch Artikel 472 der Ver-

ordnung vom 31. Oktober 2006 (BGBl. I S. 2407), wird

wie folgt geändert:

 1. Die §§ 1 und 2 werden wie folgt gefasst:
                           㤠1

                        Lenk- und
               Ruhezeiten im Straßenverkehr

       (1) Fahrer
     1. von Fahrzeugen, die zur Güterbeförderung die-
        nen und deren zulässige Höchstmasse ein-

     schließlich Anhänger oder Sattelanhänger mehr
     als 2,8 Tonnen und nicht mehr als 3,5 Tonnen
     beträgt, sowie
2. von Fahrzeugen, die zur Personenbeförderung
   dienen, nach ihrer Bauart und Ausstattung ge-
   eignet und dazu bestimmt sind, mehr als neun
   Personen einschließlich Fahrer zu befördern,
   und im Linienverkehr mit einer Linienlänge bis
   zu 50 Kilometern eingesetzt sind,

haben Lenkzeiten, Fahrtunterbrechungen und Ru-
hezeiten nach Maßgabe der Artikel 4, 6 bis 9 und 12
der Verordnung (EG) Nr. 561/2006 des Europä-
ischen Parlaments und des Rates vom 15. März
2006 zur Harmonisierung bestimmter Sozialvor-
schriften im Straßenverkehr und zur Änderung der
Verordnungen (EWG) Nr. 3821/85 und (EG)
Nr. 2135/98 des Rates sowie zur Aufhebung der
Verordnung (EWG) Nr. 3820/85 des Rates (ABl. EU
Nr. L 102 S. 1) einzuhalten.
     (2) Absatz 1 findet keine Anwendung auf
1.    Fahrzeuge, die in § 18 genannt sind,

2.    Fahrzeuge, die in Artikel 3 Buchstabe b bis i der
      Verordnung (EG) Nr. 561/2006 genannt sind,
3.    Fahrzeuge, die zur Beförderung von Material,
      Ausrüstungen oder Maschinen, die der Fahrer
      zur Ausübung seiner beruflichen Tätigkeit be-

      nötigt, verwendet werden, soweit das Lenken
      nicht die Haupttätigkeit des Fahrers darstellt,

3a. Fahrzeuge, die zur Beförderung von Gütern

    dienen, die im Betrieb, dem der Fahrer ange-

    hört, in handwerklicher Fertigung oder Kleinse-
    rie hergestellt wurden, oder deren Reparatur im
    Betrieb vorgesehen ist oder dort durchgeführt
    wurde, wenn die Lenktätigkeit nicht die Haupt-
    tätigkeit des Fahrers ausmacht,

4.    Fahrzeuge, die als Verkaufswagen auf örtlichen
      Märkten oder für den ambulanten Verkauf ver-
      wendet werden und für diese Zwecke beson-
      ders ausgestattet sind, soweit das Lenken des
     Fahrzeugs nicht die Haupttätigkeit des Fahrers
     darstellt, und
5.   selbstfahrende Arbeitsmaschinen nach § 2
     Nr. 17 der Fahrzeug-Zulassungsverordnung.

   (3) Abweichend von Absatz 1 in Verbindung mit
Artikel 7 der Verordnung (EG) Nr. 561/2006 haben
Fahrer von Kraftomnibussen im Linienverkehr mit
einer Linienlänge bis zu 50 Kilometern Fahrtunter-
brechungen nach Maßgabe der folgenden Vor-
schriften einzuhalten:

1. Beträgt der durchschnittliche Haltestellenab-
   stand mehr als drei Kilometer, so ist nach einer
   Lenkzeit von viereinhalb Stunden eine Fahrtun-
   terbrechung von mindestens 30 zusammenhän-
   genden Minuten einzulegen. Diese Fahrtunter-

   brechung kann durch zwei Teilunterbrechungen

   von jeweils mindestens 20 zusammenhängen-

   den Minuten oder drei Teilunterbrechungen von

   jeweils mindestens 15 Minuten ersetzt werden.

   Die Teilunterbrechungen müssen innerhalb der

   Lenkzeit von höchstens viereinhalb Stunden

   oder teils innerhalb dieser Zeit und teils unmittel-

   bar danach liegen.

2. Beträgt der durchschnittliche Haltestellenab-
   stand nicht mehr als drei Kilometer, sind als
   Fahrtunterbrechungen auch Arbeitsunterbre-
   chungen ausreichend, soweit diese nach den

   Dienst- und Fahrplänen in der Arbeitsschicht

   enthalten sind (z. B. Wendezeiten). Vorausset-

   zung hierfür ist, dass die Gesamtdauer der Ar-

   beitsunterbrechungen mindestens ein Sechstel
   der vorgesehenen Lenkzeit beträgt. Arbeitsun-
   terbrechungen unter zehn Minuten werden bei
   der Berechnung der Gesamtdauer nicht berück-
   sichtigt. Durch Tarifvertrag kann vereinbart wer-
   den, dass Arbeitsunterbrechungen von mindes-
   tens acht Minuten berücksichtigt werden kön-
   nen, wenn ein Ausgleich vorgesehen ist, der die
   ausreichende Erholung des Fahrers erwarten
   lässt. Für Fahrer, die nicht in einem Arbeitsver-
   hältnis stehen, kann die nach Landesrecht zu-
   ständige Behörde entsprechende Abweichun-
   gen bewilligen.
   (4) Abweichend von Absatz 1 in Verbindung mit
Artikel 8 Abs. 6 der Verordnung (EG) Nr. 561/2006
sind Fahrer der in Absatz 1 Nr. 2 genannten Fahr-
zeuge nicht zur Einlegung einer wöchentlichen Ru-
hezeit nach höchstens sechs 24-Stunden-Zeiträu-

men verpflichtet. Sie können die wöchentlich einzu-

haltenden Ruhezeiten auf einen Zweiwochenzeit-

raum verteilen.

   (5) Der Unternehmer hat dafür zu sorgen, dass
die Vorschriften über die Lenkzeiten, die Fahrtunter-

brechungen und die Ruhezeiten gemäß den Arti-

keln 4, 6 bis 9 und 12 der Verordnung (EG)

Nr. 561/2006 eingehalten werden. Artikel 10 Abs. 2

der Verordnung (EG) Nr. 561/2006 findet entspre-

chende Anwendung.

   (6) Der Fahrer eines in Absatz 1 Nr. 1 genannten
Fahrzeugs hat, sofern dieses Fahrzeug nicht nach
Absatz 2 ausgenommen ist, folgende Zeiten aufzu-
zeichnen:
1. Lenkzeiten,

2. alle sonstigen Arbeitszeiten,
3. Fahrtunterbrechungen und
4. tägliche und wöchentliche Ruhezeiten.

Die Aufzeichnungen sind für jeden Tag getrennt zu
fertigen und müssen folgende Angaben enthalten:

1. Vor- und Familienname,
2. Datum,
3. amtliche Kennzeichen der benutzten Fahrzeuge,

4. Ort des Fahrtbeginns,

5. Ort des Fahrtendes und
6. Kilometerstände der benutzten Fahrzeuge bei
   Fahrtbeginn und Fahrtende.

Der Fahrer hat alle Eintragungen jeweils unverzüg-

lich zu Beginn und am Ende der Lenkzeiten, Fahrt-

unterbrechungen und Ruhezeiten vorzunehmen.

Die Aufzeichnungen der laufenden Woche und der

der laufenden Woche vorausgegangenen 15 Kalen-

dertage sind vom Fahrer mitzuführen und den zu-

ständigen Personen auf Verlangen zur Prüfung aus-

zuhändigen; ab dem 1. Januar 2008 umfasst dieser

Zeitraum den laufenden Tag und die vorausgegan-
genen 28 Kalendertage. Hat der Fahrer während
des in Satz 4 genannten Zeitraums ein Fahrzeug
gelenkt, für das

1. die Verordnung (EWG) Nr. 3821/85 des Rates

   vom 20. Dezember 1985 über das Kontrollgerät

   im Straßenverkehr (ABl. EG Nr. L 370 S. 8) in der

   jeweils geltenden Fassung oder

2. das Europäische Übereinkommen vom 1. Juli
   1970 über die Arbeit des im internationalen Stra-
   ßenverkehr beschäftigten Fahrpersonals (AETR)
   (BGBl. 1974 II S. 1473) in der jeweils geltenden
   Fassung gilt,
sind für dieses Fahrzeug Nachweise nach Maßgabe
von Artikel 15 der Verordnung (EWG) Nr. 3821/85
oder Artikel 11 des Anhangs zum AETR an Stelle
der Aufzeichnungen mitzuführen. Der Fahrer hat
dem Unternehmer alle Aufzeichnungen unverzüg-
lich nach Ablauf der Mitführungspflicht auszuhändi-
gen. Der Unternehmer hat
1. dem Fahrer entsprechend dem Muster der An-
   lage 1 geeignete Vordrucke zur Fertigung der
   Aufzeichnungen in ausreichender Anzahl auszu-
   händigen,

2. die Aufzeichnungen unverzüglich nach Aushän-

   digung durch den Fahrer zu prüfen und unver-

   züglich Maßnahmen zu ergreifen, die notwendig

   sind, um die Beachtung der Sätze 1 bis 5 zu ge-
   währleisten,

3. die Aufzeichnungen ein Jahr lang nach Aushän-

   digung durch den Fahrer in chronologischer Rei-

   henfolge und in lesbarer Form außerhalb des

   Fahrzeugs aufzubewahren und den zuständigen

   Personen auf Verlangen vorzulegen und

4. die Aufzeichnungen nach Ablauf der Aufbewah-
   rungsfrist bis zum 31. März des folgenden Ka-
   lenderjahres zu vernichten, soweit sie nicht zur
   Erfüllung der Aufbewahrungspflichten nach § 16
   Abs. 2 und § 21a Abs. 7 des Arbeitszeitgesetzes,
   § 147 Abs. 1 Nr. 5 in Verbindung mit Abs. 3 der
        Abgabenordnung und § 28f Abs. 1 Satz 1 des
        Vierten Buches Sozialgesetzbuch benötigt wer-
        den.

        (7) Ist das Fahrzeug mit einem Kontrollgerät

     nach Anhang I oder I B zur Verordnung (EWG)

     Nr. 3821/85 oder einem Fahrtschreiber gemäß
     § 57a der Straßenverkehrs-Zulassungs-Ordnung
     ausgerüstet, haben Fahrer der in Absatz 1 Nr. 1 ge-
     nannten Fahrzeuge diese entsprechend den Arti-
     keln 13, 14 Abs. 1 Unterabs. 2, Abs. 4 Buchstabe a
     Unterabs. 3 Satz 2 und 3, Artikel 15 Abs. 1 Unter-
     abs. 1, 3 und 5, Abs. 2, 3, 5, 5a und 7 und Artikel 16
     Abs. 2 Unterabs. 1 und Abs. 3 der Verordnung
     (EWG) Nr. 3821/85 oder § 57a Abs. 2 der Straßen-
     verkehrs-Zulassungs-Ordnung zu betreiben. Im
     Falle der Verwendung eines Fahrtschreibers gemäß
     § 57a der Straßenverkehrs-Zulassungs-Ordnung
     hat der Fahrer die Schicht und die Pausen jeweils
     bei Beginn und Ende auf dem Schaublatt zu ver-
     merken. Der Unternehmer hat bei Verwendung ei-
     nes Kontrollgerätes nach Anhang I der Verordnung
     (EWG) Nr. 3821/85 oder eines Fahrtschreibers dem
     Fahrer vor Beginn der Fahrt die für das Gerät zuge-
     lassenen Schaublätter in ausreichender Anzahl
     auszuhändigen und dafür zu sorgen, dass das Kon-
     trollgerät nach Anhang I oder I B zur Verordnung
     (EWG) Nr. 3821/85 oder der Fahrtschreiber ord-
     nungsgemäß benutzt wird; Absatz 6 Satz 4 bis 6
     und 7 Nr. 2 bis 4 gilt entsprechend. Hat der Fahrer
     eines mit einem Kontrollgerät nach Anhang I B zur
     Verordnung (EWG) Nr. 3821/85 ausgerüsteten Fahr-
     zeugs in dem in Absatz 6 Satz 4 genannten Zeit-
     raum ein Fahrzeug gelenkt, das mit einem Kontroll-
     gerät nach Anhang I zur Verordnung (EWG)
     Nr. 3821/85 ausgerüstet ist, hat er die Schaublätter
     dieses Kontrollgerätes während der Fahrt ebenfalls
     mitzuführen und den zuständigen Personen auf Ver-
     langen zur Prüfung auszuhändigen.

                              §2
               Kontrollgerät nach Anhang I B
             zur Verordnung (EWG) Nr. 3821/85

        (1) Ein Fahrer, der ein Fahrzeug lenkt, das in den
     Anwendungsbereich der Verordnung (EG) Nr. 561/
     2006 fällt, oder der Lenk- oder Ruhezeiten nach
     § 1 dieser Verordnung einzuhalten hat und dabei
     ein Kontrollgerät gemäß Anhang I B zur Verordnung
     (EWG) Nr. 3821/85 betreibt, hat das Kontrollgerät
     entsprechend den Artikeln 13, 14 Abs. 1 Unter-
     abs. 2, Abs. 4 Buchstabe a Unterabs. 3 Satz 2

     und 3, Artikel 15 Abs. 1 Unterabs. 1, 3 und 5, Abs. 2,

     3, 5, 5a und 7 und Artikel 16 Abs. 2 Unterabs. 1 und

     Abs. 3 der Verordnung (EWG) Nr. 3821/85 zu bedie-

     nen und die Benutzerführung zu beachten.

        (2) Die in Artikel 15 Abs. 3 zweiter Spiegelstrich
     Buchstabe b bis d der Verordnung (EWG) Nr. 3821/

     85 genannten Zeiträume müssen bei Übernahme
     des Fahrzeugs auf der Fahrerkarte unter Benutzung
     der im Kontrollgerät vorgesehenen manuellen Ein-
     gabemöglichkeiten eingetragen werden, wenn der
     Fahrer vor Übernahme des Fahrzeugs solche Zei-
     ten verbracht hat.

       (3) Die nach Artikel 15 Abs. 1 Unterabs. 5 der
     Verordnung (EWG) Nr. 3821/85 vorgeschriebenen

Ausdrucke hat der Fahrer den zuständigen Perso-
nen auf Verlangen vorzulegen. Der Unternehmer hat
die Ausdrucke in chronologischer Reihenfolge und
in lesbarer Form außerhalb des Fahrzeugs aufzube-

wahren und den zuständigen Personen auf Verlan-

gen vorzulegen.

   (4) Bei Einsatz von Mietfahrzeugen, deren Ver-
wendung in den Anwendungsbereich der Verord-
nung (EG) Nr. 561/2006 oder dieser Verordnung
fällt, hat der Unternehmer, der das Fahrzeug anmie-
tet, zu Beginn und am Ende des Mietzeitraums
durch Verwendung der Unternehmenskarte sicher-
zustellen, dass die Daten des Fahrzeugspeichers
über die mit den Fahrzeugen durchgeführten Fahr-
ten übertragen und bei ihm gespeichert werden. Ist
dies in begründeten Ausnahmefällen nicht möglich,
ist zu Beginn und am Ende des Mietzeitraums ein
Ausdruck wie bei Beschädigung oder Fehlfunktion
der Fahrerkarte zu fertigen. Der Fahrer hat den Aus-
druck unverzüglich nach Erhalt an den Unterneh-
mer weiterzuleiten, der ihn ein Jahr aufzubewahren
hat. Nach Ablauf der Aufbewahrungsfrist sind die
Ausdrucke bis zum 31. März des folgenden Kalen-
derjahres zu vernichten, soweit sie nicht zur Erfül-
lung der Aufbewahrungspflichten nach § 16 Abs. 2
und § 21a Abs. 7 des Arbeitszeitgesetzes, § 147
Abs. 1 Nr. 5 in Verbindung mit Abs. 3 der Abgaben-
ordnung und § 28f Abs. 1 Satz 1 des Vierten Bu-
ches Sozialgesetzbuch benötigt werden.
   (5) Der Unternehmer hat sicherzustellen, dass
alle Daten aus dem Massenspeicher des Kontroll-
gerätes spätestens drei Monate nach Beginn der
Aufzeichnung oder dem letzten Kopieren zur Spei-
cherung im Betrieb kopiert werden. Der Unterneh-
mer hat sicherzustellen, dass die Daten der Fahrer-
karten spätestens alle 28 Kalendertage, beginnend
mit dem ersten Tag der Aufzeichnung, zur Speiche-
rung im Betrieb kopiert werden. Der Fahrer hat
hierzu dem Unternehmen die Fahrerkarte und die
Ausdrucke nach Absatz 3 zur Verfügung zu stellen.
Der Unternehmer hat alle sowohl von den Kontroll-
geräten als auch von den Fahrerkarten kopierten
Daten der zuständigen Behörde oder Stelle auf Ver-
langen entweder unmittelbar oder durch Datenfern-
übertragung oder auf einem durch die Behörde
oder Stelle zu bestimmenden Datenträger zur Ver-
fügung zu stellen. Der Unternehmer hat von allen
kopierten Daten unverzüglich Sicherheitskopien zu
erstellen, die auf einem gesonderten Datenträger zu
speichern sind.

   (6) Unternehmen, die Fahrzeuge vermieten, ha-

ben dem Mieter des Fahrzeugs diejenigen Daten

aus dem Massenspeicher des Kontrollgerätes, die

sich auf die vom Mieter durchgeführten Beförde-

rungen beziehen und auf die dieser nicht unmittel-
bar zugreifen kann,

1. auf dessen Verlangen,

2. spätestens drei Monate nach Beginn des Miet-
   verhältnisses oder der letzten Datenübermittlung
   und
3. nach Beendigung des Mietverhältnisses

zur Verfügung zu stellen. Dabei sind dem jeweiligen
Stand der Technik entsprechende Maßnahmen zur
Sicherstellung von Datenschutz und Datensicher-
  heit zu treffen, die insbesondere die Vertraulichkeit,
  Unversehrtheit und Zurechenbarkeit der Daten ge-
  währleisten; im Falle der Nutzung allgemein zu-
  gänglicher Netze sind dem jeweiligen Stand der
  Technik entsprechende Verschlüsselungsverfahren
  anzuwenden.“
2. Nach § 2 wird folgender § 2a eingefügt:
                          㤠2a

         Aufbewahrung von Kontrollunterlagen

     Der Unternehmer bewahrt die ihm oder seinen
  Fahrern von den zuständigen Personen überlasse-
  nen Niederschriften, Ergebnisprotokolle und andere

  Unterlagen über bei ihm auf dem Gelände vorge-

  nommene beziehungsweise bei seinen Fahrern auf

  der Straße vorgenommene Kontrollen ein Jahr lang

  auf. Die Unterlagen sind den zuständigen Personen

  auf Verlangen vorzulegen. Nach Ablauf der Aufbe-
  wahrungspflicht sind die Unterlagen bis zum
  31. März des folgenden Kalenderjahres zu vernich-
  ten.“

3. § 4 wird wie folgt geändert:
  a) In Absatz 1 Nr. 1 Buchstabe b und Nr. 3 wird
     jeweils die Angabe „Verordnung (EWG)
     Nr. 3820/85“ durch die Angabe „Verordnung
     (EG) Nr. 561/2006“ ersetzt.
  b) Absatz 3 Satz 3 wird wie folgt gefasst:

     „Inhaber einer Werkstattkarte haben spätestens
     nach drei Jahren eine aktuelle Bescheinigung
     über die Anerkennung oder Beauftragung der
     Werkstatt nach § 57b der Straßenverkehrs-Zu-
     lassungs-Ordnung und einen Nachweis über
     eine erneute Schulung im Sinne des § 7 Abs. 2

     Nr. 5 vorzulegen.“

  c) In Absatz 4 Satz 5 wird das Wort „Behörde“
     durch die Wörter „ausstellenden Behörde oder
     Stelle“ ersetzt.

4. § 5 wird wie folgt geändert:

  a) Absatz 1 wird wie folgt geändert:

     aa) Im Eingangssatz werden nach dem Wort
         „hat“ die Wörter „Angaben zu seiner Mutter-
         sprache zu machen und“ eingefügt.

     bb) In Nummer 1 Buchstabe a wird das Wort „in-
         ländische“ durch die Wörter „als inländi-
         scher“ ersetzt.
     cc) In Nummer 1 Buchstabe b wird die Angabe
         „Verordnung (EWG) Nr. 3820/85“ durch die

         Angabe „Verordnung (EG) Nr. 561/2006“ er-
         setzt.
  b) In Absatz 4 Satz 2 wird das Wort „Kontrollbeam-
     ten“ durch das Wort „Personen“ ersetzt.

5. § 6 wird wie folgt geändert:

  a) In Satz 1 werden die Wörter „sieben Tage“ durch
     die Angabe „28 Kalendertage“ ersetzt.

  b) In Satz 2 werden jeweils die Wörter „sieben
     Tage“ durch die Angabe „28 Kalendertage“ er-
     setzt.

6. § 7 wird wie folgt geändert:
  a) In Absatz 1 wird nach dem Wort „Gesetz“ ein
     Komma eingefügt und werden die Wörter „oder
     Satzung zur Vertretung berufenen Person“ durch
     die Wörter „Satzung oder Gesellschaftsvertrag
     zur Vertretung berufenen Personen“ ersetzt.
  b) Absatz 2 wird wie folgt gefasst:
       „(2) Der Antragsteller hat folgende Angaben
     zu machen und durch Unterlagen nachzuweisen:

     1. Name, Anschrift und Sitz der Werkstatt, des
        Herstellers von Kontrollgeräten oder des
        Fahrzeugherstellers,

     2. Geburts- und Familienname, Vornamen, Tag

        und Ort der Geburt des Unternehmers oder

        der nach Gesetz, Satzung oder Gesell-

        schaftsvertrag zur Vertretung berufenen Per-

        sonen,

     3. Geburts- und Familienname, Vorname, Tag
        und Ort der Geburt, aktuelle Wohnanschrift
        und Muttersprache der verantwortlichen
        Fachkraft, für die die Werkstattkarte bean-
        tragt wird,
     4. Anerkennung oder Beauftragung der Werk-
        statt nach § 57b der Straßenverkehrs-Zulas-
        sungs-Ordnung,
     5. Schulung der verantwortlichen Fachkraft, für
        die die Werkstattkarte beantragt wird, ent-
        sprechend der Richtlinie für die Durchführung
        von Schulungen der verantwortlichen Fach-
        kräfte, die Prüfungen der Fahrtschreiber und
        Kontrollgeräte nach § 57b Abs. 3 der Stra-
        ßenverkehrs-Zulassungs-Ordnung durchfüh-
        ren, sowie

     6. bestehendes Arbeitsverhältnis mit der verant-

        wortlichen Fachkraft, für die die Werkstatt-
        karte beantragt wird.“
7. § 8 Abs. 1 Satz 3 bis 5 wird wie folgt gefasst:

  „Rückgabepflichtig sind sowohl der Unternehmer,
  bei juristischen Personen die nach Gesetz, Satzung
  oder Gesellschaftsvertrag zur Vertretung berufenen

  Personen, als auch die verantwortliche Fachkraft.
  Scheidet die verantwortliche Fachkraft aus der
  Werkstatt aus, haben der Unternehmer oder die
  vertretungsberechtigten Personen die Werkstatt-
  karte unverzüglich zurückzugeben. Ist dem Unter-
  nehmer oder den vertretungsberechtigten Personen
  eine Rückgabe nicht möglich, ist die zuständige
  Behörde oder Stelle unverzüglich zu unterrichten.“
8. § 9 wird wie folgt geändert:

  a) Absatz 1 wird wie folgt geändert:

     aa) Nummer 2 wird wie folgt gefasst:
         „Geburts- und Familienname, Vornamen,
         Tag und Ort der Geburt sowie Anschrift des
         Unternehmers oder der nach Gesetz, Sat-
         zung oder Gesellschaftsvertrag zur Vertre-
         tung berufenen Personen.“

     bb) Nummer 3 wird aufgehoben.

  b) Absatz 2 Satz 1 wird wie folgt gefasst:
     „Die Unternehmenskarten werden an den Unter-
     nehmer oder die nach Gesetz, Satzung oder Ge-
       sellschaftsvertrag zur Vertretung berufenen Per-
       sonen ausgegeben.“
 9. § 12 wird wie folgt geändert:
     a) In Nummer 1 Buchstabe a wird das Wort „Fami-
        liennamen“ durch das Wort „Familienname“ und
        das Wort „Doktorgrad“ durch die Wörter „akade-
        mischer Grad“ ersetzt.

     b) Nummer 2 wird wie folgt geändert:
       aa) Buchstabe b wird wie folgt gefasst:

           „b) Geburts- und Familienname, Vornamen,

               Tag und Ort der Geburt, akademischer

               Grad und Geschlecht des Unterneh-
               mers, bei juristischen Personen der
               nach Gesetz, Satzung oder Gesell-
               schaftsvertrag zur Vertretung berufenen
               Personen,“.
       bb) In Buchstabe c wird das Wort „Familienna-
           men“ durch das Wort „Familienname“ und
           das Wort „Doktorgrad“ durch die Wörter
           „akademischer Grad“ ersetzt.
     c) Nummer 3 wird wie folgt geändert:
       aa) Buchstabe a wird wie folgt gefasst:

           „a) Name und Anschrift des Unternehmens
               sowie die statistische Kennziffer des Fir-
               mensitzes, der Standortgemeinde und
               des Gemeindeteils,“.

       bb) Buchstabe b wird wie folgt gefasst:
           „b) Geburts- und Familienname, Vornamen,
               Tag und Ort der Geburt, akademischer
               Grad und Geschlecht des Unterneh-
               mers, bei juristischen Personen der
               nach Gesetz, Satzung oder Gesell-
               schaftsvertrag zur Vertretung berufenen
               Personen,“.
     d) In Nummer 4 wird Buchstabe a wie folgt gefasst:
       „a) Name und Anschrift der Behörde,“.

10. § 18 wird wie folgt gefasst:
                           㤠18
                    Ausnahmen gemäß
              Verordnungen (EG) Nr. 561/2006
                    und (EWG) 3821/85
        (1) Gemäß Artikel 13 Abs. 1 der Verordnung (EG)
     Nr. 561/2006 und Artikel 3 Abs. 2 der Verordnung
     (EWG) Nr. 3821/85 werden im Geltungsbereich des
     Fahrpersonalgesetzes folgende Fahrzeugkatego-
     rien von der Anwendung der Artikel 5 bis 9 der Ver-

     ordnung (EG) Nr. 561/2006 und der Anwendung der

     Verordnung (EWG) Nr. 3821/85 ausgenommen:

      1. Fahrzeuge, die im Eigentum von Behörden ste-
         hen oder von diesen ohne Fahrer angemietet
         oder geleast sind, um Beförderungen im Stra-
         ßenverkehr durchzuführen, die nicht im Wettbe-
         werb mit privatwirtschaftlichen Verkehrsunter-
         nehmen stehen,

      2. Fahrzeuge, die von Landwirtschafts-, Garten-

         bau-, Forstwirtschaft- oder Fischereiunterneh-

         men zur Güterbeförderung, insbesondere auch
         zur Beförderung lebender Tiere, im Rahmen der
         eigenen unternehmerischen Tätigkeit in einem
         Umkreis von bis zu 100 Kilometern vom Stand-

    ort des Unternehmens verwendet oder von die-
    sen ohne Fahrer angemietet werden,
  3. Land- und forstwirtschaftliche Zugmaschinen,
     die für land- oder forstwirtschaftliche Tätigkei-
     ten in einem Umkreis von bis zu 100 Kilometern
     vom Standort des Unternehmens verwendet
     werden, das das Fahrzeug besitzt, anmietet
     oder least,

  4. Fahrzeuge oder Fahrzeugkombination mit einer
     zulässigen Höchstmasse von nicht mehr als

     7,5 Tonnen, die in einem Umkreis von 50 Kilo-

     metern vom Standort des Unternehmens

    a) von Postdienstleistern, die Post-Universal-
       dienstleistungen gemäß § 1 Abs. 1 der Post-
       Universaldienstleistungsverordnung     zum
       Zwecke der Zustellung von Sendungen im
       Rahmen von Universaldienstleistungen oder
    b) zur Beförderung von Material, Ausrüstungen
       oder Maschinen, die der Fahrer zur Aus-
       übung seiner beruflichen Tätigkeit benötigt,
       z. B. Fahrzeuge mit jeweils für diesen Zweck
       bestimmter, besonderer Ausstattung, die als
       Verkaufswagen auf öffentlichen Märkten
       oder für den ambulanten Verkauf dienen,

    verwendet werden, soweit das Lenken des
    Fahrzeugs nicht die Haupttätigkeit des Fahrers
    darstellt,

  5. Fahrzeuge, die ausschließlich auf Inseln mit ei-
     ner Fläche von nicht mehr als 2 300 Quadrat-
     kilometern verkehren, die mit den übrigen Teilen
     des Hoheitsgebiets weder durch eine befahr-
     bare Brücke, Furt oder einen befahrbaren Tun-
     nel verbunden sind,
  6. Fahrzeuge, die im Umkreis von 50 Kilometern
     vom Standort des Unternehmens zur Güterbe-
     förderung mit Druckerdgas-, Flüssiggas- oder
     Elektroantrieb verwendet werden und deren zu-
     lässige Höchstmasse einschließlich Anhänger
     oder Sattelanhänger 7,5 Tonnen nicht über-
     steigt,
  7. Fahrzeuge, die zum Fahrschulunterricht und zur
     Fahrprüfung zwecks Erlangung der Fahrerlaub-
     nis oder eines beruflichen Befähigungsnach-
     weises dienen, sofern diese Fahrzeuge nicht
     für die gewerbliche Personen- oder Güterbeför-
     derung verwendet werden,

  8. Fahrzeuge, die von den zuständigen Stellen für

     Kanalisation, Hochwasserschutz, Wasser-,

     Gas- und Elektrizitätsversorgung, von den Stra-
     ßenbauämtern, der Hausmüllabfuhr, den Tele-
     gramm- und Telefonanbietern, Radio- und
     Fernsehsendern sowie zur Erfassung von Ra-
     dio- beziehungsweise Fernsehsendern und -ge-
     räten verwendet werden,

  9. Fahrzeuge mit zehn bis 17 Sitzen, die aus-

     schließlich zur nicht gewerblichen Personenbe-

     förderung verwendet werden,

10. Spezialfahrzeuge, die zum Transport von Aus-
    rüstungen des Zirkus- oder Schaustellergewer-
    bes verwendet werden,

   11. speziell für mobile Projekte ausgerüstete Fahr-
       zeuge, die hauptsächlich im Stand zu Lehrzwe-
       cken verwendet werden,

   12. Fahrzeuge, die zum Abholen von Milch bei

       landwirtschaftlichen Betrieben und zur Rück-

       gabe von Milchbehältern oder zur Lieferung

       von Milcherzeugnissen für Futterzwecke an

       diese Betriebe verwendet werden,

   13. Spezialfahrzeuge für Geld- und/oder Werttrans-

       porte,

   14. Fahrzeuge, die in einem Umkreis von 250 Kilo-

       metern vom Standort des Unternehmens zum
       Transport tierischer Nebenprodukte im Sinne
       des Artikels 2 Abs. 1 Buchstabe a der Verord-
       nung (EG) Nr. 1774/2002 des Europäischen Par-
       laments und des Rates vom 3. Oktober 2002
       mit Hygienevorschriften für nicht für den
       menschlichen Verzehr bestimmte tierische Ne-
       benprodukte (ABl. EG Nr. L 273 S. 1) in der je-
       weils geltenden Fassung verwendet werden,
   15. Fahrzeuge, die ausschließlich auf Straßen in
       Güterverteilzentren wie Häfen, Umschlaganla-
       gen des Kombinierten Verkehrs und Eisenbahn-
       terminals verwendet werden, und

   16. Fahrzeuge, die innerhalb eines Umkreises von

       bis zu 50 Kilometern für die Beförderung leben-

       der Tiere von den landwirtschaftlichen Betrie-

       ben zu den lokalen Märkten und umgekehrt

       oder von den Märkten zu den lokalen Schlacht-

       häusern verwendet werden.

      (2) Abweichend von Artikel 5 Abs. 2 Satz 1 der
   Verordnung (EG) Nr. 561/2006 beträgt bei Beförde-

   rungen in einem Umkreis von 50 Kilometern vom

   Standort des Fahrzeugs das Mindestalter der Bei-

   fahrer zum Zwecke der Berufsausbildung 16 Jahre.“

11. In § 19 Satz 1 wird die Angabe „Artikel 2 Abs. 2 der
    Verordnung (EWG) Nr. 3820/85“ durch die Angabe
    „Artikel 2 Abs. 3 der Verordnung (EG) Nr. 561/2006“
    ersetzt.

12. § 20 wird wie folgt geändert:
   a) Absatz 1 wird wie folgt gefasst:

         „(1) Fahrer, die die in Artikel 15 Abs. 7 der Ver-
      ordnung (EWG) Nr. 3821/85 oder Kapitel III Arti-
      kel 11 des Anhangs zum AETR oder dieser Ver-
      ordnung vorgeschriebenen Nachweise nicht
      oder nicht vollständig vorlegen können, weil sie
      an einem oder mehreren der vorausgegangenen
      28 Kalendertage

      1. ein Fahrzeug gelenkt haben, für deren Führen
         eine Nachweispflicht nicht besteht,
      2. erkrankt waren,

      3. sich im Urlaub befanden oder

      4. aus anderen Gründen kein Fahrzeug gelenkt
         haben,
      haben bei einer Kontrolle den zuständigen Per-
      sonen auf Verlangen eine entsprechende Be-
      scheinigung des Unternehmers vorzulegen.
      Diese Bescheinigung darf nicht handschriftlich
      ausgefüllt sein. Der Unternehmer hat den betrof-
      fenen Fahrern die Bescheinigung vor Fahrtantritt

      unter Angabe der Gründe für das Fehlen von Ar-
      beitszeitnachweisen auszustellen und auszu-
      händigen. Die Bescheinigung ist vom Unterneh-
      mer oder einer von ihm beauftragten Person, die

      nicht der Fahrer selbst sein darf, und vom Fahrer

      zu unterzeichnen. Nach Ablauf der Mitführungs-

      pflicht hat der Fahrer die Bescheinigung unver-

      züglich im Unternehmen abzugeben.“

   b) In Absatz 2 wird das Wort „Kontrollbehörde“

      durch die Wörter „zuständigen Kontrollbehörde

      oder -stelle“ ersetzt.

   c) Absatz 3 wird wie folgt gefasst:

        „(3) Der Unternehmer hat die Bescheinigun-
      gen ab dem Zeitpunkt der Rückgabe durch den
      Fahrer ein Jahr außerhalb des Fahrzeugs aufzu-
      bewahren und den Fahrern auf Verlangen eine
      Kopie auszuhändigen. Nach Ablauf der Aufbe-
      wahrungspflicht sind die Bescheinigungen bis
      zum 31. März des folgenden Kalenderjahres zu
      vernichten.“
13. Nach § 20 wird folgender § 20a eingefügt:
                          㤠20a

                   Verantwortlichkeiten
      (1) Die Verkehrsunternehmen sind verpflichtet,

   ihren Betrieb nach Maßgabe von Artikel 10 Abs. 1

   und 2 der Verordnung (EG) Nr. 561/2006 zu organi-

   sieren. Dies gilt auch für Fahrten im Hoheitsgebiet

   eines anderen Mitgliedstaates der Europäischen

   Union, eines Vertragsstaates des Abkommens über

   den Europäischen Wirtschaftsraum oder eines
   Drittstaates.

      (2) Neben den Verkehrsunternehmen sind auch

   die mit diesen in geschäftlicher Verbindung stehen-

   den Verlader, Spediteure, Reiseveranstalter, Haupt-

   auftragnehmer, Unterauftragnehmer und Fahrerver-
   mittlungsagenturen für die Einhaltung der Vorschrif-
   ten der Verordnung (EG) Nr. 561/2006 und der vor-
   liegenden Verordnung verantwortlich.

      (3) Die Verkehrsunternehmen, Verlader, Spedi-
   teure, Reiseveranstalter, Hauptauftragnehmer, Un-
   terauftragnehmer und Fahrervermittlungsagenturen
   stellen sicher, dass die vertraglich vereinbarten Be-
   förderungszeitpläne nicht gegen die Verordnung
   (EG) Nr. 561/2006 verstoßen.“

14. § 21 wird wie folgt geändert:
   a) Absatz 1 wird wie folgt geändert:
      aa)   Nummer 2 wird wie folgt gefasst:

            „2. entgegen § 1 Abs. 6 Satz 7 Nr. 2 oder 3
                jeweils auch in Verbindung mit Abs. 7
                Satz 3 eine Aufzeichnung oder ein
                Schaublatt nicht oder nicht rechtzeitig
                prüft oder nicht, nicht in der vorge-

                schriebenen Weise oder nicht für die
                vorgeschriebene Dauer aufbewahrt
                oder nicht oder nicht rechtzeitig vor-
                legt oder eine Maßnahme nicht oder
                nicht rechtzeitig ergreift,“.
      bb) In Nummer 3 werden nach dem Wort „aus-
          händigt“ die Wörter „oder nicht dafür sorgt,
          dass das Kontrollgerät oder der Fahrt-
          schreiber benutzt wird“ eingefügt.
       cc)    Nummer 4 wird aufgehoben.

       dd) Die bisherigen Nummern 5 bis 11 werden
           die Nummern 4 bis 10.
       dd1) In der neuen Nummer 6 werden die Wörter
            „nicht oder nicht mindestens zwei Jahre
            speichert oder“ gestrichen.
       dd2) Nach der neuen Nummer 8 wird folgende
            Nummer 8a eingefügt:
              „8a. entgegen § 2a Unterlagen nicht oder
                   nicht ein Jahr aufbewahrt oder nicht

                   zur Verfügung stellt,“.
       ee)    die neue Nummer 10 wird wie folgt gefasst:

              „10. entgegen § 20 Abs. 1 Satz 2, 3 oder
                   Satz 4 oder Abs. 2 oder 3 eine dort
                   genannte Bescheinigung nicht, nicht
                   richtig, nicht rechtzeitig ausstellt,
                   nicht oder nicht rechtzeitig aushändigt
                   oder nicht oder nicht rechtzeitig vor-
                   legt oder nicht für den vorgeschriebe-
                   nen Zeitraum aufbewahrt.“

     b) Absatz 2 wird wie folgt geändert:
       aa) In Nummer 1 wird das Wort „Lenkzeitunter-
           brechungen“ durch das Wort „Fahrtunterbre-
           chungen“ ersetzt.
       bb) In Nummer 2 wird die Angabe „Satz 1 oder 6“
           durch die Angabe „Sätze 1 bis 6“ ersetzt.

       cc) Nummer 8 wird aufgehoben.
       dd) In Nummer 9 wird die Angabe 㤠2 Abs. 3
           Satz 3“ durch die Angabe „§ 2 Abs. 3 Satz 1“
           ersetzt.
       ee) In Nummer 13 wird die Angabe „sieben
           Tage“ durch die Angabe „28 Kalendertage“
           ersetzt.

       ff) Nummer 15 wird wie folgt gefasst:

             „15. entgegen § 20 Abs. 1 Satz 1 oder Satz 4
                  eine Bescheinigung oder einen Nach-
                  weis nicht, nicht richtig, nicht rechtzei-

                  tig vorlegt oder die Bescheinigung

                  selbst als beauftragte Person unter-

                  zeichnet.“

15. § 22 wird wie folgt gefasst:
                              㤠22
                  Zuwiderhandlungen gegen
              die Verordnung (EWG) Nr. 3820/85
        (1) Ordnungswidrig im Sinne des § 8 Abs. 1 Nr. 1
     Buchstabe b des Fahrpersonalgesetzes handelt,
     wer als Unternehmer vorsätzlich oder fahrlässig
     entgegen Artikel 5 Abs. 1 oder 2 der Verordnung
     (EWG) Nr. 3820/85 des Rates vom 20. Dezember
     1985 über die Harmonisierung bestimmter Sozial-
     vorschriften im Straßenverkehr (ABl. EG Nr. L 370
     S. 1, 1986 Nr. L 206 S. 36), die zuletzt durch Arti-
     kel 28 der Verordnung (EG) Nr. 561/2006 geändert
     worden ist, einen Fahrer einsetzt, der die dort ge-
     nannten Voraussetzungen nicht erfüllt.
       (2) Ordnungswidrig im Sinne des § 8 Abs. 1 Nr. 2
     Buchstabe b des Fahrpersonalgesetzes handelt,
     wer als Fahrer gegen die Verordnung (EWG)

   Nr. 3820/85 verstößt, indem er vorsätzlich oder
   fahrlässig

   1. entgegen Artikel 5 Abs. 1 oder 2 Unterabs. 1 ein
      Fahrzeug führt, ohne das dort festgesetzte Min-
      destalter erreicht zu haben oder
   2. entgegen Artikel 5 Abs. 2 Unterabs. 2 ein Fahr-
      zeug führt, ohne den dort festgesetzten Anforde-
      rungen zu entsprechen.“
16. § 23 wird wie folgt geändert:

   a) Absatz 1 wird wie folgt geändert:

      aa) Im Satzteil vor der Nummer 1 werden die
          Wörter „die zuletzt durch die Verordnung
          (EG) Nr. 432/2004 der Kommission vom
          5. März 2004 (ABl. EU Nr. 71 S. 3) geändert
          worden ist“ durch die Wörter „zuletzt geän-
          dert durch Artikel 26 der Verordnung (EG)
          Nr. 561/2006 des Europäischen Parlaments
          und des Rates vom 15. März 2006 (ABl. EU
          Nr. L 102 S. 1)“ ersetzt.

      bb) In Nummer 6 wird die Angabe „Satz 1 erster
          Halbsatz oder Satz 2“ durch die Angabe
          „Satz 3“ ersetzt und werden die Wörter
          „nicht oder nicht mindestens ein Jahr aufbe-
          wahrt,“ gestrichen.
   b) Absatz 2 wird wie folgt geändert:

      aa) Nach Nummer 5 wird folgende Nummer 6
          eingefügt:
          „6.   entgegen Artikel 15 Abs. 1 Unterabs. 5
                einen Ausdruck nicht oder nicht recht-
                zeitig fertigt oder eine dort genannte
                Angabe oder eine dort genannte Zeit
                nicht, nicht richtig, nicht vollständig
                oder nicht rechtzeitig einträgt,“.

      bb) Die bisherigen Nummern 6 bis 13 werden die
          Nummern 7 bis 14.

      cc) Die neue Nummer 11 wird wie folgt gefasst:

          „11. entgegen Artikel 15 Abs. 7 Buchstabe a

               oder b ein Schaublatt, die Fahrerkarte,

               einen Ausdruck oder eine handschrift-

               liche Aufzeichnung nicht oder nicht
               rechtzeitig vorlegt,“.
   c) Nach Absatz 3 wird folgender Absatz 4 angefügt:
         „(4) Ordnungswidrig im Sinne des § 8 Abs. 1
      Nr. 1 Buchstabe b, Nr. 2 Buchstabe b oder Nr. 4
      Buchstabe b des Fahrpersonalgesetzes handelt,
      wer als Unternehmer, Fahrer, Werkstattinhaber
      oder als Installateur fahrlässig entgegen Arti-
      kel 15 Abs. 8 der Verordnung (EWG) Nr. 3821/
      85 Aufzeichnungen auf dem Schaublatt ver-
      fälscht, unterdrückt oder vernichtet oder Spei-
      cherinhalte des Kontrollgerätes oder der Fahrer-
      karte oder die ausgedruckten Dokumente von
      dem Kontrollgerät nach Anhang I B verfälscht,
      unterdrückt oder vernichtet oder eine Einrich-
      tung hierfür im Fahrzeug bereithält.“
17. In der Anlage 1 wird das Wort „Lenkzeitunterbre-
    chungen“ durch das Wort „Fahrtunterbrechungen“
    ersetzt.
18. Anlage 2 wird wie folgt gefasst:
     „Anlage 2
     (zu § 3)

                                         Digitales Tachographensystem im Straßenverkehr
                                            Policy für die Bundesrepublik Deutschland
                                           Version 1.2 in der Fassung vom 18. April 2007


     1      Einleitung
            Dieses Dokument ist die Policy der Bundesrepublik Deutschland, im Folgenden kurz als die D-MSA-
            Policy bezeichnet, für den elektronischen Fahrtenschreiber gemäß VO (EG) 3821/85 und Anlage 11 des
            Anhangs I (B) der VO (EG) 2135/98 in Verbindung mit VO (EG) 1360/2002 (CSM_008).
            Die D-MSA-Policy befindet sich im Einklang mit der
            • Digital Tachograph System – European Root Policy (Version 2.0 Special Publication I.04.131)
            • VO (EG) 3821/85
            • VO (EG) 2135/98
            • VO (EG) 1360/2002
            • VO (EG) 561/2006
            • „Common Security Guideline“1).
     1.1    Zuständige Organisationen
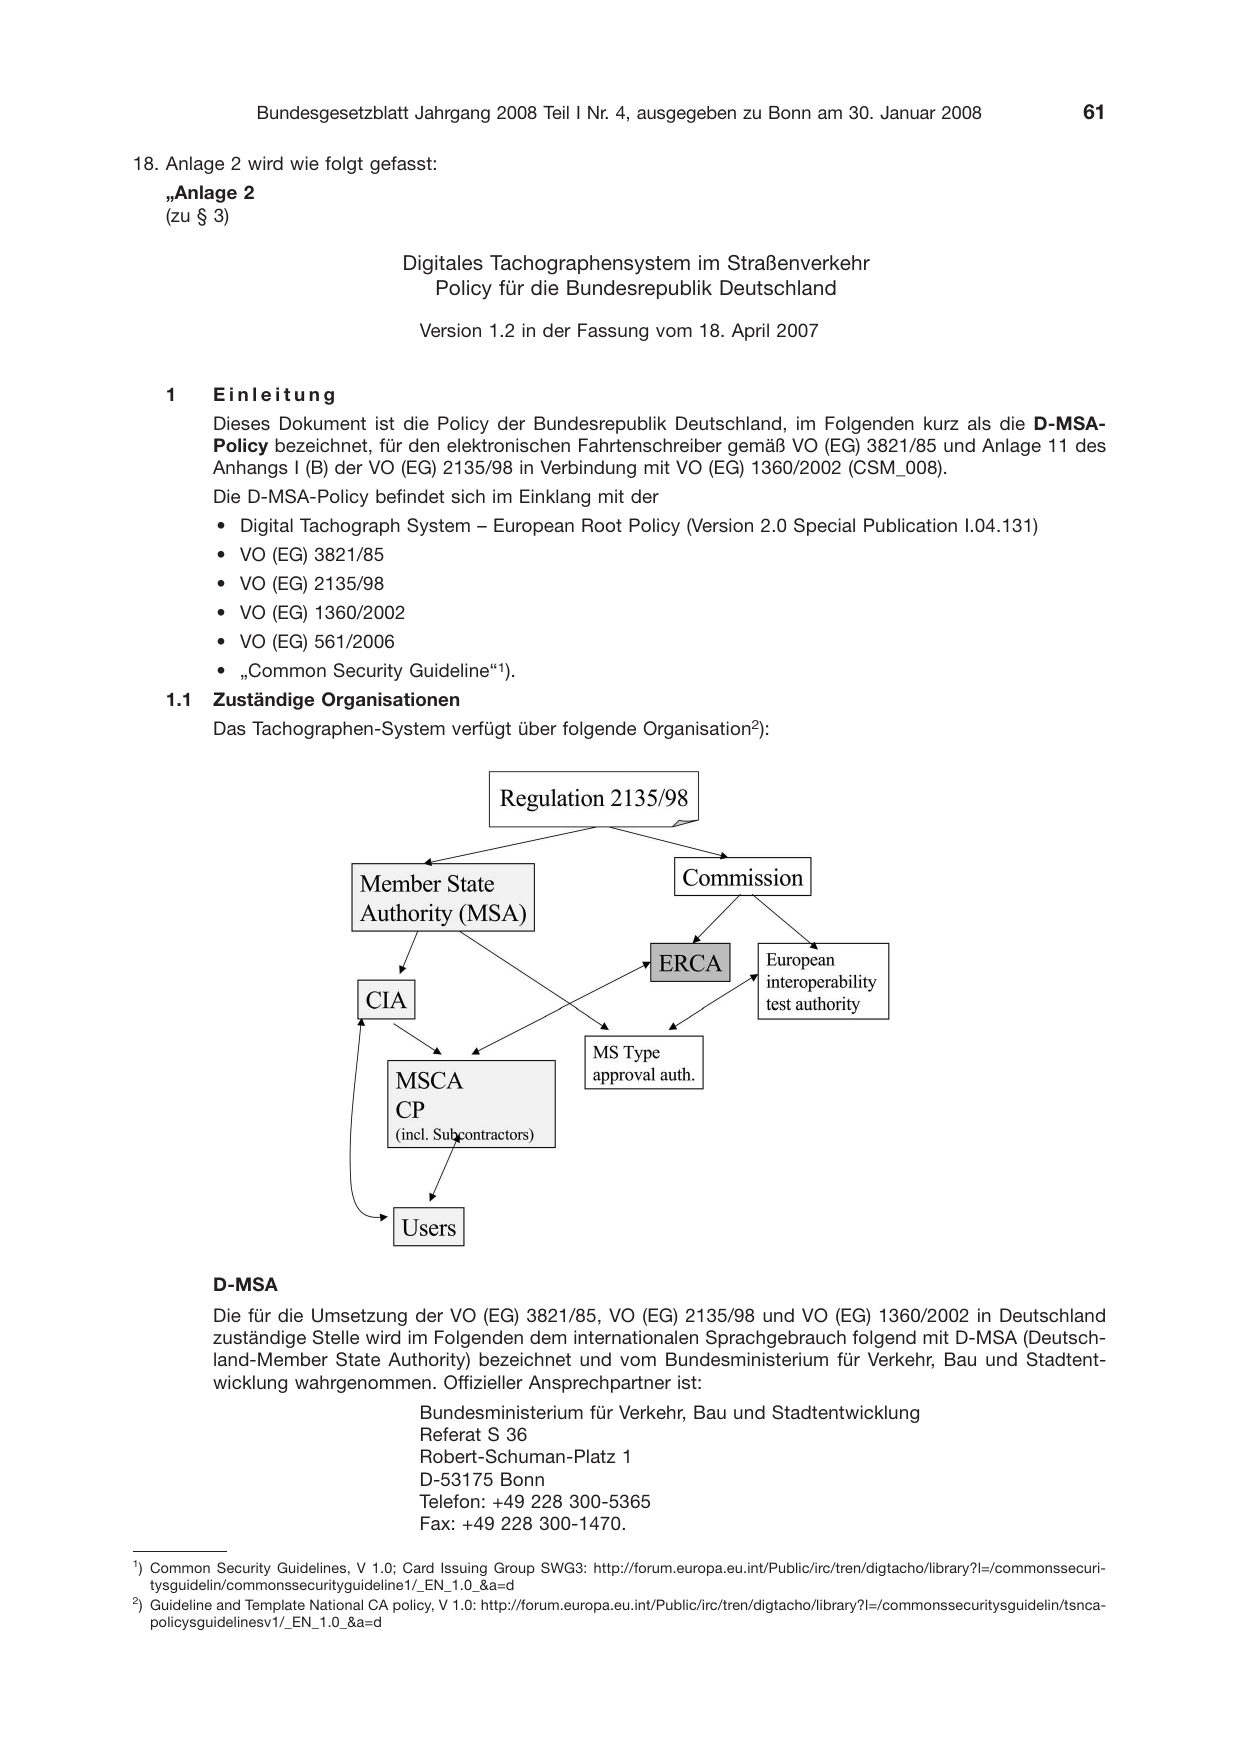
            Das Tachographen-System verfügt über folgende Organisation2):


            D-MSA
            Die für die Umsetzung der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 in Deutschland
            zuständige Stelle wird im Folgenden dem internationalen Sprachgebrauch folgend mit D-MSA (Deutsch-
            land-Member State Authority) bezeichnet und vom Bundesministerium für Verkehr, Bau und Stadtent-
            wicklung wahrgenommen. Offizieller Ansprechpartner ist:
                                           Bundesministerium für Verkehr, Bau und Stadtentwicklung
                                           Referat S 36
                                           Robert-Schuman-Platz 1
                                           D-53175 Bonn
                                           Telefon: +49 228 300-5365
                                           Fax: +49 228 300-1470.
1
  ) Common Security Guidelines, V 1.0; Card Issuing Group SWG3: http://forum.europa.eu.int/Public/irc/tren/digtacho/library?l=/commonssecuri-
    tysguidelin/commonssecurityguideline1/_EN_1.0_&a=d
2
  ) Guideline and Template National CA policy, V 1.0: http://forum.europa.eu.int/Public/irc/tren/digtacho/library?l=/commonssecuritysguidelin/tsnca-
    policysguidelinesv1/_EN_1.0_&a=d
62                      Bundesgesetzblatt Jahrgang 2008 Teil I Nr. 4, ausgegeben zu Bonn am 30. Januar 2008

               D-CA
               Die D-MSA beauftragt das Kraftfahrt-Bundesamt (KBA) mit der Wahrnehmung der Aufgaben der D-CA
                                             Kraftfahrt-Bundesamt
                                             Leiter der D-CA
                                             Fördestraße 16
                                             D-24944 Flensburg
                                             Telefon: +49 461 316-1610
                                             Fax: +49 461 316-1767.
               D-CP
               Die D-MSA beauftragt das Kraftfahrt-Bundesamt (KBA) mit der Wahrnehmung der Aufgaben des D-CP
                                             Kraftfahrt-Bundesamt
                                             Personalisierungsstelle
                                             Fördestraße 16
                                             D-24944 Flensburg
                                             Telefon: +49 461 316-1240
                                             Fax: +49 461 316-1822.
               Dazu gehört insbesondere die Verantwortung für die Umsetzung der D-MSA-Policy. Die D-CA/der D-CP
               kann die Erfüllung (von Teilen) ihrer/seiner Aufgaben externen Dienstleistern übertragen. Hierdurch wird
               die Verantwortung der D-CA/des D-CP in keiner Weise eingeschränkt.
               D-CIA
               Die Wahrnehmung der Aufgaben der D-CIA wird von den Bundesländern jeweils individuell bestimmt.
               Hersteller von Fahrzeugeinheiten und Hersteller von Weg-/Geschwindigkeitsgebern:
                                             Siemens AG
                                             Siemens-VDO Automotive
                                             Commercial Vehicles
                                             Heinrich-Hertz-Straße 45
                                             D-78052 Villingen-Schwenningen
                                             Telefon: +49 7721/67-0
                                             Fax: +49 7721/7847.
        1.2    Genehmigung
               Die D-MSA-Policy wurde von der D-MSA bei der EU-Kommission zur Genehmigung vorgelegt und durch
                                             European Commission
                                             Directorate General JRC
                                             Joint Research Centre
                                             Institute for the Protection and Security of the Citizen
                                             Traceability and Vulnerability Assessment Unit
                                             TP 361
                                             I-21020 Ispra (Va)
                                             Italy
               am 3. Juli 2007 genehmigt3).
        1.3    Verfügbarkeit und Kontakt-Details
               Die D-MSA-Policy steht in elektronischer Form auf der Web-Seite http://www.kba.de zur Verfügung.
               Fragen und Kontakt-Details zu dieser nationalen MSA-Policy sind zu richten an:
                                             Bundesministerium für Verkehr, Bau und Stadtentwicklung
                                             Referat S 36
                                             Robert-Schuman-Platz 1
                                             D-53175 Bonn
                                             Telefon: +49 228 300-5365
                                             Fax: +49 228 300-1470.
        2      Geltungsbereich
               [r2.1]
               Die Gültigkeit der D-MSA-Policy erstreckt sich ausschließlich auf die Wahrnehmung der Aufgaben im
               Rahmen der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002.
3
    ) Die D-MSA-Policy wurde in deutscher Sprache erstellt und ins Englische übersetzt, um sie bei der ERCA vorzulegen. Die deutsche Version ist die
      rechtsverbindliche.
                       Bundesgesetzblatt Jahrgang 2008 Teil I Nr. 4, ausgegeben zu Bonn am 30. Januar 2008           63

              [r2.2]
              D-MSA und D-CA stellen im Rahmen ihrer jeweiligen Zuständigkeiten und der jeweils geltenden Rechts-
              vorschriften sicher, dass die von der D-CA erstellten Zertifikate und Schlüssel nur für die in der VO (EG)
              3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 definierten Zwecke im Rahmen ihrer individuellen
              Zuständigkeiten und den relevanten gültigen Regelungen eingesetzt werden.
              [r2.3]
              Der Geltungsbereich der vorliegenden D-MSA-Policy ist in folgender Übersicht fett markiert4):


4
    ) Vgl. Digital Tachograph System European Root Policy, V 2.0.
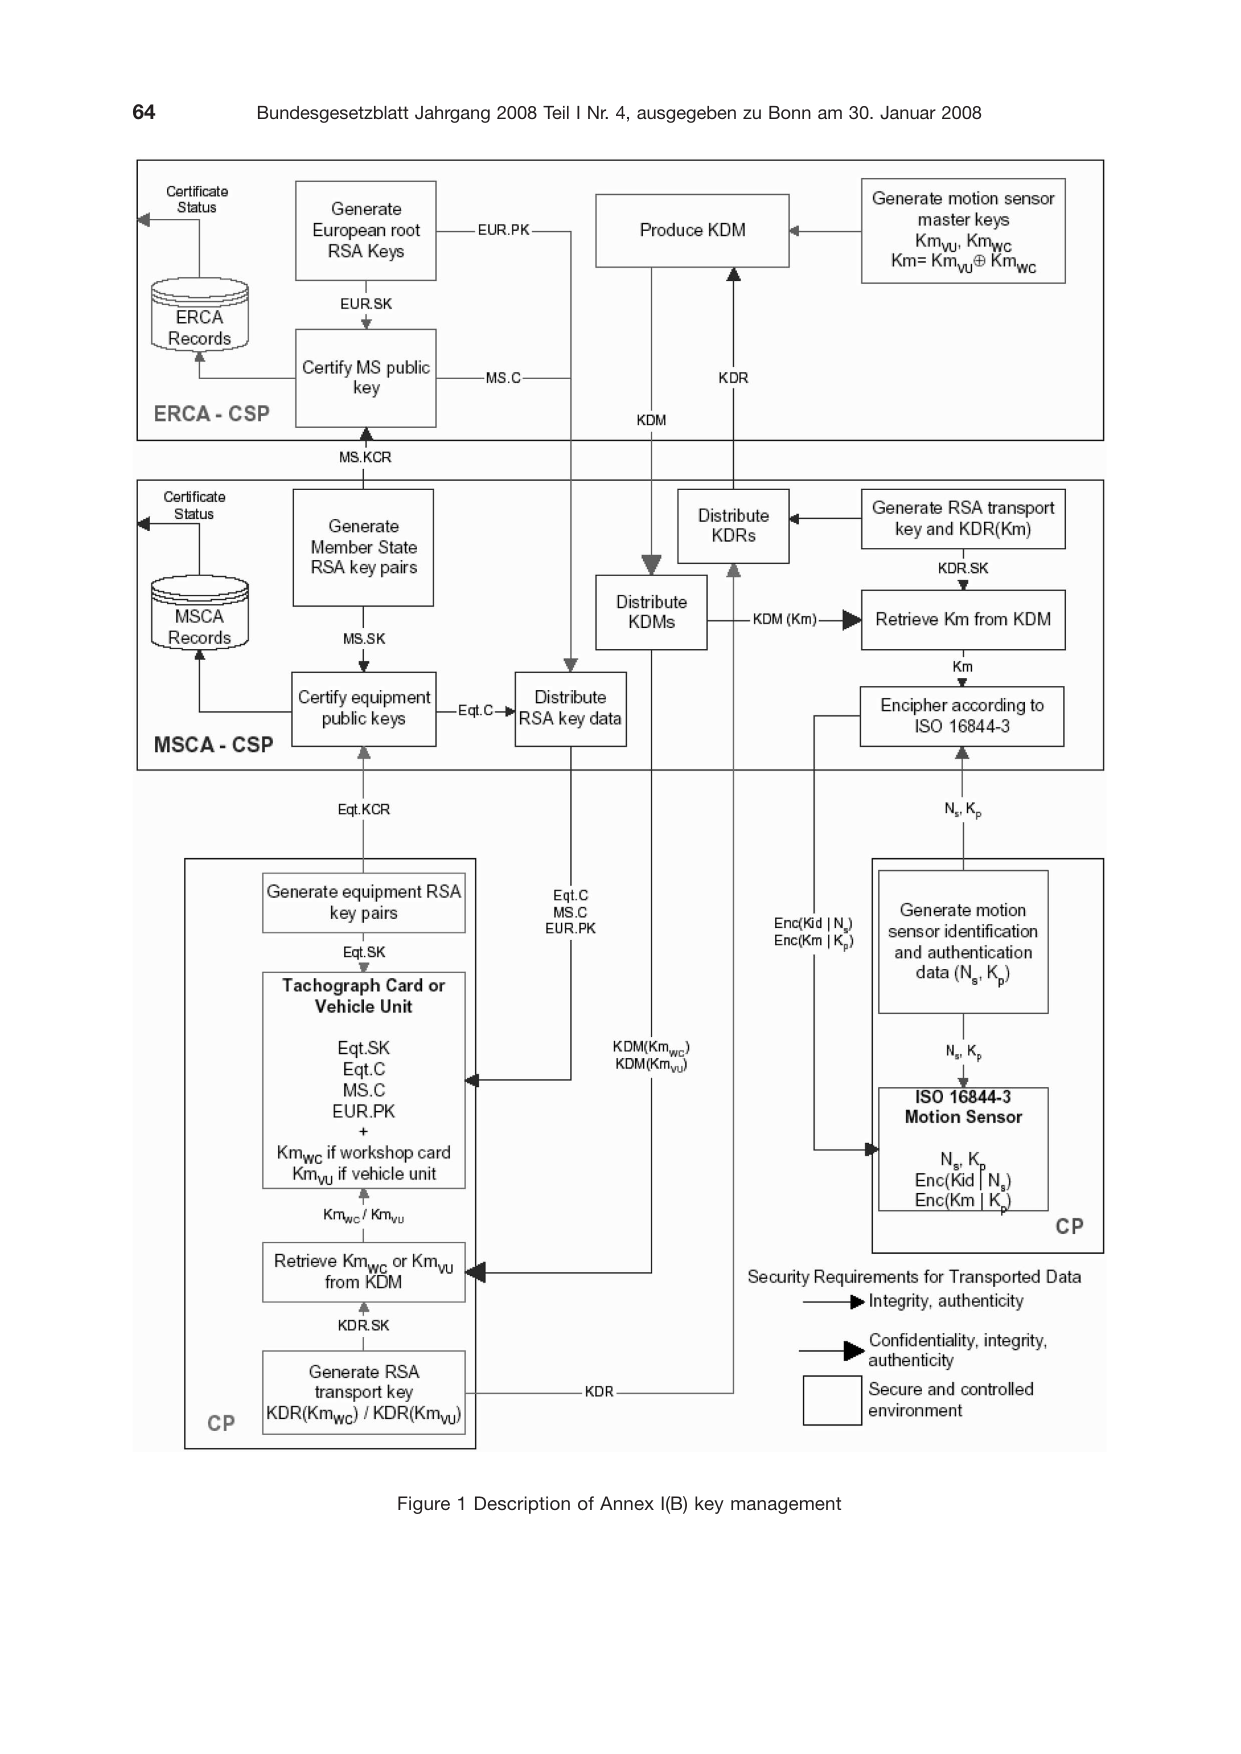
Figure 1 Description of Annex I(B) key management
3     Allgemeine Regelungen
3.1   Aufgaben und Verpflichtungen
      Dieser Abschnitt beschreibt Aufgaben und Verpflichtungen der an der Umsetzung der VO (EG) 3821/85,
      VO (EG) 2135/98 und VO (EG) 1360/2002 beteiligten Stellen, soweit diese den Gültigkeitsbereich der
      D-MSA-Policy betreffen.
      [r3.1]
      Die D-MSA:
      a) nimmt ihre Aufgaben in Abstimmung mit den Ländern wahr,
      b) ist zuständig für die Erstellung und Aktualisierung der D-MSA-Policy und veranlasst deren Genehmi-
         gung durch die Kommission,
      c) ernennt die D-CA und gibt diese Ernennung der Generaldirektion für Verkehr und Energie der Europä-
         ischen Union (DG TREN) bekannt,
      d) ernennt den D-CP oder lagert diese Aufgabe an einen externen Dienstleister aus,
      e) kann Überprüfungen der D-CA, der D-CP, der D-CIA, der Hersteller und weiterer externer Dienstleister
         durchführen oder veranlassen, wenn dies erforderlich ist,
      f) stellt sicher oder veranlasst, dass die D-CA alle für ihre Tätigkeit benötigten Informationen in korrekter
         Weise erhält,
      g) genehmigt das Practice Statement (PS) der D-CA, des D-CP, der Hersteller von Fahrzeugeinheiten und
         der Hersteller von Weg-/Geschwindigkeitsgebern und ggf. das PS weiterer externer Dienstleister,
      h) stellt sicher oder veranlasst, dass die D-MSA-Policy den beteiligten Stellen zur Verfügung gestellt
         wird,
      i) informiert unverzüglich die ERCA oder eine ihrer autorisierten Stellen über alle sicherheitsrelevanten
         Vorfälle bei der Produktion, Personalisierung und beim Einsatz ihrer Geräte sowie der in diese einge-
         brachten Schlüssel und Zertifikate.
      [r3.2]
      Die D-CA:
      a) führt in ihrem Betrieb die Anforderungen der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/
         2002, aller hierfür relevanten Rechtsvorschriften, der Root-Policy und dieser D-MSA-Policy aus,
      b) erstellt ein PS, in dem mindestens die Art der Umsetzung der D-MSA-Policy, der Root-Policy und der
         gesetzlichen Regelungen erläutert wird,
      c) hält die zur ordnungsgemäßen Erfüllung ihrer Aufgabe notwendigen personellen und materiellen Res-
         sourcen bereit,
      d) trägt die Verantwortung für die ordnungsgemäße Durchführung ihrer Aufgaben auch dann, wenn sie
         diese oder Teile davon an externe Dienstleister auslagert. In diesem Fall hat sie sicherzustellen, dass
         diese in ihrem Betrieb die relevanten Anforderungen der D-MSA-Policy und des PS einhalten,
      e) informiert unverzüglich die D-MSA oder eine ihrer autorisierten Stellen und ggf. die ERCA über alle
         sicherheitsrelevanten Vorfälle bei der Produktion, Personalisierung und beim Einsatz ihrer Geräte so-
         wie der in diese eingebrachten Schlüssel und Zertifikate.
      [r3.3]
      Die D-CIA:
      a) prüft, ob alle erforderlichen Dokumente vorgelegt wurden,
      b) prüft, ob alle Voraussetzungen für die Ausgabe einer Kontrollgerätkarte nach den VO (EG) 3821/85,
         VO (EG) 2135/98 und VO (EG) 1360/2002, aller hierfür relevanten Rechtsvorschriften, der Root-Policy
         und dieser D-MSA-Policy gegeben sind,
      c) prüft vor der Bestellung einer Kontrollgerätkarte, ob dem Antragsteller bereits in einem anderen EU-
         Mitgliedstaat eine Kontrollgerätkarte ausgestellt wurde,
      d) stellt sicher, dass die Antragsdaten korrekt in Übereinstimmung mit den vorgelegten Dokumenten und
         entsprechend den Anforderungen des D-CP und dieser Policy an den D-CP geliefert werden,
      e) informiert in geeigneter Weise alle Nutzer über die Anforderung dieser Policy,
      f) stellt sicher, dass die PIN der Werkstattkarte nur an die Person ausgeliefert wird, für die die Werkstatt-
         karte ausgestellt wurde,
      g) informiert unverzüglich die D-MSA und die D-CA oder eine ihrer autorisierten Stellen über alle sicher-
         heitsrelevanten Vorfälle.
     [r3.4]
     Der D-CP:
     a) erfüllt in seinem Betrieb die Anforderungen der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/
        2002, aller hierfür relevanten sonstigen Rechtsvorschriften, der Root-Policy und dieser D-MSA-Policy,
     b) schließt – sofern es sich bei diesem um einen externen Dienstleister handelt – einen Vertrag mit der
        D-MSA ab, in dem er die Erfüllung seiner Verpflichtungen nach Buchstabe a verbindlich zusagt,
     c) erstellt ein PS, in dem mindestens die Art der Umsetzung der D-MSA-Policy, der Root-Policy und der
        gesetzlichen Regelungen erläutert wird,
     d) weist der D-MSA gegenüber die konkrete Umsetzung seiner Verpflichtungen im laufenden Betrieb in
        geeigneter Weise nach,
     e) gestattet der D-MSA oder einer von ihr beauftragten Stelle, die praktische Umsetzung seiner Verpflich-
        tungen zu überprüfen,
     f) informiert unverzüglich die D-CA oder eine ihrer autorisierten Stellen über alle sicherheitsrelevanten
        Vorfälle bei der Produktion, Personalisierung und beim Einsatz ihrer Geräte sowie der in diese einge-
        brachten Schlüssel und Zertifikate.
     [r3.5]
     Der Karteninhaber/Antragsteller ist verpflichtet:
     a) wahrheitsgemäße Angaben über die Antragsdaten zu machen,
     b) bei Antragstellung wahrheitsgemäße Angaben über vorhandene Karten und Kartenarten zu machen,
     c) auf geeignete Weise sicherzustellen, dass seine Karte nur für den vorgesehenen Zweck benutzt wird
        und Missbrauch, insbesondere durch Dritte, verhindert wird,
     d) sicherzustellen, dass er nur in Besitz einer einzigen, gültigen Fahrerkarte ist,
     e) beschädigte und abgelaufene Karten nicht zu verwenden,
     f) Verlust, Diebstahl, Beschädigung oder Missbrauch der Karte bzw. des jeweiligen privaten Schlüssels
        oder den Verdacht darauf der jeweils zuständigen Stelle zu melden.
     [r3.6]
     Hersteller von Fahrzeugeinheiten und Hersteller von Weg-/Geschwindigkeitsgebern stellen insbe-
     sondere sicher, dass sie
     a) die für sie relevanten Anforderungen der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002,
        aller hierfür relevanten sonstigen Gesetze und Rechtsverordnungen, insbesondere dieser D-MSA-Po-
        licy einhalten, nach bestem Wissen und dem jeweils aktuellen Stand der Technik,
        aa) dass die in die von ihnen hergestellten Geräte einzubringenden oder eingebrachten Schlüssel und
            Zertifikate nur für deren ordnungsgemäße Zwecke im Rahmen der VO (EG) 3821/85, VO (EG) 2135/
            98 und VO (EG) 1360/2002 genutzt werden können,
        ab) Vorkehrungen treffen, die Geheimhaltung der privaten Schlüssel bzw. geheimen Schlüssel wäh-
            rend des gesamten Produktionsprozesses und während der gesamten Nutzungsdauer der Geräte
            zu gewährleisten,
     b) der D-MSA alle ggf. mit der Wahrnehmung von wesentlichen Aufgaben im Zusammenhang mit der
        Produktion und der Personalisierung ihrer Geräte beauftragten externen Dienstleister nennen und
        diese zur Einhaltung der entsprechenden Anforderungen verpflichten. Sofern der Hersteller Aufgaben
        an Dritte weitergibt, bleiben seine Rechte und Pflichten davon unberührt,
     c) ein PS erstellen, in dem mindestens die Art der Umsetzung der D-MSA-Policy, der Root-Policy und der
        gesetzlichen Regelungen erläutert wird,
     d) der D-MSA oder einer von ihr autorisierten Stelle unverzüglich alle ihnen bekannt gewordenen sicher-
        heitsrelevanten Vorfälle im Zusammenhang mit der Produktion, Personalisierung und Nutzung ihrer
        Geräte sowie der in diese eingebrachten Schlüssel und Zertifikate mitteilen,
     e) der D-MSA oder einer von ihr beauftragten Stelle gestattet, die praktische Umsetzung seiner Verpflich-
        tungen zu überprüfen,
     f) sich einem Prozess zur Aufrechterhaltung der Vertrauenswürdigkeit der IT-Sicherheitszertifikate nach
        dem BSI Zertifizierungsschema zu unterziehen. Dies beinhaltet die Überwachung der zertifizierten
        Produkte auf einer regelmäßigen Basis (1 Jahr) betreffend die Resistenz gegen relevante Bedrohungen
        in Übereinstimmung mit den Sicherheitszielen. Das BSI unterrichtet die D-MSA über die Ergebnisse.
     [r3.7]
     Hersteller von Kontrollgerätkarten oder Lieferanten – soweit sie IT-Sicherheitszertifikate erhalten ha-
     ben – müssen sich für das Composite-Smartcard-Produkt einem Prozess zur Aufrechterhaltung der Ver-
     trauenswürdigkeit der IT-Sicherheitszertifikate nach dem BSI Zertifizierungsschema unterziehen. Dies
     beinhaltet die Überwachung der zertifizierten Composite-Smartcard-Produkte auf einer regelmäßigen
      Basis (1 Jahr) betreffend die Resistenz gegen relevante Bedrohungen in Übereinstimmung mit den Si-
      cherheitszielen. Das BSI unterrichtet die D-MSA über die Ergebnisse.
3.2   Besondere Rechtsvorschriften
      Die D-CA/D-CP und die ggf. von ihr beauftragten externen Dienstleister erfüllen ihre Aufgaben im Ein-
      klang mit geltendem Recht, insbesondere mit der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/
      2002 und den zum Zwecke ihrer Umsetzung erlassenen nationalen Rechtsvorschriften.
      Die in diesem Abschnitt genannten Rechtsvorschriften erheben keinen Anspruch auf Vollständigkeit.
      [r3.8]
      Datenschutz
      Die D-CA/D-CP stellt sicher, dass im Rahmen ihres Einflussbereichs die Vorschriften des Bundesdaten-
      schutzgesetzes und entsprechender weiterer datenschutzrechtlicher Vorschriften für den Umgang mit
      personenbezogenen Daten eingehalten werden.
      [r3.9]
      Elektronische Signaturen
      Die bei der D-CA produzierten Zertifikate dienen zur Verifizierung von Elektronischen Signaturen im Sinne
      des Gesetzes über Rahmenbedingungen für Elektronische Signaturen (Signaturgesetz). Die Zertifikate
      sind nicht qualifizierte Zertifikate im Sinne des Signaturgesetzes. Die D-CA stellt sicher, dass sie und
      die von ihr beauftragten externen Dienstleister die hieraus resultierenden Anforderungen (§ 14) des Sig-
      naturgesetzes einhalten.
4     Practice Statement (PS)
      [r4.1]
      Die D-CA, der D-CP, die Hersteller von Fahrzeugeinheiten und die Hersteller von Weg-/Geschwindigkeits-
      gebern erstellen und pflegen ein PS, in dem in Form von konkret umzusetzenden Maßnahmen dargestellt
      wird, wie die Einhaltung dieser D-MSA-Policy, der Root-Policy und der für ihre Tätigkeit relevanten ge-
      setzlichen Regelungen im Betrieb gewährleistet ist. Dieses PS enthält eine tabellarische Übersicht, aus
      der ersichtlich wird, wo die Anforderungen dieser Policy im PS umgesetzt werden.
      [r4.2]
      Das PS muss alle externen Dienstleister und ihre konkreten Aufgaben benennen sowie darlegen, welche
      der an die D-CA, den D-CP, die Hersteller von Fahrzeugeinheiten und die Hersteller von Weg-/Geschwin-
      digkeitsgebern zu stellenden Anforderungen von diesen Dienstleistern einzuhalten sind.
      [r4.3]
      Das PS muss darlegen, wie die D-CA, der D-CP, die Hersteller von Fahrzeugeinheiten und die Hersteller
      von Weg-/Geschwindigkeitsgebern ihren Informationspflichten nachkommen.
      [r4.4]
      Im PS muss ein Revisionsprozess beschrieben sein, der sicherstellt, dass das PS stets dem aktuellen
      Stand der Gesetzgebung, der Technik und den aktuellen Gegebenheiten bei der D-CA, der D-CP, den
      Herstellern von Fahrzeugeinheiten und den Herstellern von Weg-/Geschwindigkeitsgebern und ihren ex-
      ternen Dienstleistern entspricht.
      [r4.5]
      Die D-CA, der D-CP, die Hersteller von Fahrzeugeinheiten und die Hersteller von Weg-/Geschwindigkeits-
      gebern legen der D-MSA ihr PS zur Genehmigung vor. Wesentliche Änderungen des PS bedürften eben-
      falls der Genehmigung der D-MSA. Die D-CA, der D-CP, die Hersteller von Fahrzeugeinheiten und die
      Hersteller von Weg-/Geschwindigkeitsgebern stellen sicher, dass die D-MSA stets über die aktuelle Ver-
      sion des PS verfügt.
      [r4.6]
      Das PS enthält eine genaue Auflistung von Ereignissen, die als Verdacht auf Schlüsselkompromittierung
      angesehen werden. Diese Auflistung ist vertraulich zu behandeln.
      Auf die Erstellung von einzelnen Practice-Statements durch die D-CIAs wird wegen der Anzahl von über
      600 D-CIAs verzichtet. Entsprechende ergänzende Regelungen für die D-CIAs wurden in die Abschnitte 3
      und 5 dieser D-MSA-Policy aufgenommen.
5     Karten- und Gerätemanagement
      [r5.1]
      Die D-CA stellt nach den Vorgaben der D-MSA und gemeinsam mit dieser innerhalb ihres Einflussbe-
      reichs sicher, dass die von ihr produzierten Zertifikate und die von ihr ausgelieferten geheimen Schlüssel
      entsprechend ihrem Verwendungszweck nur in Kontrollgerätkarten und Kontrollgeräte eingebracht und
      eingesetzt werden, die den Anforderungen der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/
      2002 genügen.
         [r5.2]
         Die D-CA verweigert die Auslieferung von Schlüsseln und Zertifikaten, wenn die Gefahr eines Miss-
         brauchs von Schlüsseln und Zertifikaten vorliegt.
         [r5.3]
         Die D-CIA gewährleistet die Einhaltung des von der D-MSA entsprechend den Vorgaben der VO (EG)
         3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 definierten Antrags- und Auslieferungsverfahrens für
         Kontrollgerätkarten.
         [r5.4]
         Die D-CIA stellt innerhalb ihres Einflussbereiches sicher, dass die Ausstellung von Ersatzkarten und die
         Kartenerneuerung nur unter den in der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 ge-
         nannten Voraussetzungen erfolgt und dass die dafür vorgeschriebenen Fristen eingehalten werden kön-
         nen.
         [r5.5]
         Der D-CP stellt sicher, dass die Kontrollgerätkarten logisch entsprechend der Vorgaben der VO (EG)
         3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 personalisiert werden. Dabei ist insbesondere die
         Integrität der aufgebrachten Daten zu wahren.
         [r5.6]
         Die D-CA, der D-CP und die Hersteller stellen innerhalb ihres jeweiligen Einflussbereiches sicher, dass
         private und geheime Schlüssel in einer gesicherten Produktionsumgebung aufbewahrt und eingesetzt
         werden.
         [r5.7]
         Die D-CIA stellt dem zentralen Register beim KBA die relevanten Daten zur Verfügung, damit nachvollzo-
         gen werden kann, welche Karte welchem Inhaber/Nutzer ausgestellt wurde.
         [r5.8]
         Die D-CIA stellt sicher, dass personalisierte Karten innerhalb der durch die VO (EG) 3821/85, VO (EG)
         2135/98 und VO (EG) 1360/2002 vorgegebenen Fristen sicher und nachvollziehbar an ihre Inhaber/Nutzer
         ausgeliefert werden. Voraussetzung für die Ausstellung einer personalisierten Karte an einen Inhaber/
         Nutzer ist, dass dieser entweder bei Antragstellung und/oder bei Kartenübergabe persönlich identifiziert
         wurde. Sofern Karten nicht auf eine natürliche Person ausgestellt werden, muss der Antragsteller und der
         Empfänger der Karten eine ausreichende Legitimation nachweisen können.
         [r5.9]
         Der D-CP stellt sicher, dass Werkstattkarten mit einer PIN gemäß den Vorgaben der VO (EG) 3821/85,
         VO (EG) 2135/98 und VO (EG) 1360/2002 ausgestattet werden.
         [r5.10]
         Die Generierung der PIN erfolgt in einem gegen unautorisierte Zugriffe abgesicherten System. Dieses
         System verhindert, dass nachträglich eine Zuordnung von PIN und Werkstattkarte erfolgen kann. Die PIN
         wird nach ihrer Generierung auf einem angeschlossenen Drucker ausgedruckt, in einem Briefumschlag
         (PIN-Brief) verschlossen und nur an die Person ausgeliefert, für die die Werkstattkarte ausgestellt wurde.
         Das zur PIN-Generierung und PIN-Brieferstellung benutzte System muss zumindest die Anforderungen
         von ITSEC E3, Common Criteria EAL 4, FIPS 140-2 (oder 140-1) Level 3 oder höher [FIPS] oder einem
         äquivalenten IT-Sicherheitskriterienwerk erfüllen oder nachweislich durch andere Maßnahmen eine
         gleichwertige Sicherheit gewährleisten.
         [r5.11]
         Die Versendung der PIN-Briefe muss getrennt von den personalisierten Karten erfolgen. Sie kann auf
         normalem Postweg erfolgen.
         [r5.12]
         Die Rekonstruktion einer PIN ist auszuschließen.
     6   Schlüsselmanagement in der D-CA
         Dieser Abschnitt enthält Anforderungen für den Umgang der D-CA mit folgendem Schlüsselmaterial (in
         Klammern die in der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002 ggf. hierfür verwendeten
         Kürzel):
         • der öffentliche Schlüssel der Root-CA (EUR.PK),
         • das Schlüsselpaar der D-CA (MS.SK, MS.PK),
         • symmetrische Schlüssel für Weg-/Geschwindigkeitsgeber (Km, KmWC, KmVU),
         • ggf. Transportschlüssel zur Kommunikation mit der Root-CA und
         • ggf. eigene Transportschlüssel der D-CA.
      Die D-CA stellt die Vertraulichkeit und Integrität aller bei ihr erzeugten, verwendeten und/oder gespeicher-
      ten nichtöffentlicher Schlüssel sicher und verhindert wirksam jeglichen Missbrauch dieser Schlüssel.
      Hierzu hat sie besonders geeignete technische Systeme einzusetzen, die eine der folgenden Anforde-
      rungen erfüllen:
      • FIPS 140-2 (oder 140-1); Level 3 oder höher [FIPS],
      • CEN Workshop Agreement 14176-2 [CEN],
      • Zertifizierung nach EAL 4 oder höher [CC] in Verbindung mit ISO 15408 [CC] oder E3 oder höher
        [ITSEC] auf der Grundlage eines Schutzprofils oder von Sicherheitsvorgaben („security targets“), die
        die Anforderungen dieser D-MSA-Policy – basierend auf einer umfassenden Risikoanalyse – auch
        infrastrukturelle und nichttechnische Sicherheitsmaßnahmen erfasst,
      • äquivalente Sicherheitskriterien, die nachweislich eine gleichwertige Sicherheit gewährleisten.
      Ebenso ist aufzuzeigen, dass diese Systeme bei der D-CA in einer ausreichend sicheren Betriebsumge-
      bung eingesetzt werden.
6.1   Öffentlicher Schlüssel der Root-CA (EUR.PK)
      [r6.1]
      Die D-CA stellt sicher, dass in ihrem laufenden Betrieb Integrität und Verfügbarkeit des Schlüssels EUR.PK
      sichergestellt sind.
      [r6.2]
      Der D-CP und die Hersteller stellen sicher, dass EUR.PK in alle Kontrollgerätkarten und Fahrzeugeinhei-
      ten in ihrem Einflussbereich eingebracht werden.
6.2   Schlüsselpaar der D-CA (MS.SK, MS.PK)
      [r6.3]
      Die D-CA muss verschiedene Mitgliedstaatenschlüsselpaare für die Produktion von Zertifikaten für Fahr-
      zeugeinheiten (unbegrenzte Gültigkeit) und öffentlichen Schlüssel-Zertifikaten für Kontrollgerätkarten (be-
      grenzte Gültigkeit) besitzen.
      [r6.4]
      Die D-CA stellt sicher, dass MS.SK ausschließlich zur Erstellung von Zertifikaten für Kontrollgerätkarten,
      Fahrzeugeinheiten und für die Produktion des ERCA-Zertifikatsantrags (KCR) verwendet wird. Dies bein-
      haltet insbesondere die Geheimhaltung des privaten Schlüssels MS.SK.
      [r6.5]
      Die Erzeugung des D-CA-Schlüsselpaars darf nur bei aktiver Mitwirkung von mindestens drei unter-
      schiedlichen Personen innerhalb der D-CA erfolgen. Eine dieser Personen muss die Rolle des CA-Admi-
      nistrators einnehmen, die beiden anderen müssen jeweils eine andere der in dieser D-MSA-Policy be-
      schriebenen Rollen wahrnehmen.
      [r6.6]
      Die D-CA sollte – im Rahmen der Vorgaben der Root-Policy – eine angemessene Anzahl von Ersatz-
      Schlüsselpaaren mit den zugehörigen Zertifikaten vorhalten, um bei Nichtverfügbarkeit des aktuellen
      Schlüssels einen schnellen Schlüsselwechsel auch ohne aktive Mitwirkung der Root-CA durchführen
      zu können. Sollten mehrere aktuelle Schlüsselpaare vorliegen, stellt die D-CA sicher, dass stets der
      richtige Schlüssel verwendet wird.
      [r6.7]
      Jeder private Schlüssel MS.SK darf höchstens zwei Jahre eingesetzt werden. Nach Ende seiner Verwen-
      dungsdauer ist er von der D-CA so zu vernichten, dass ein künftiger Gebrauch oder Missbrauch ausge-
      schlossen ist.
      [r6.8]
      Die Gültigkeitsdauer der öffentlichen Mitgliedstaatenschlüssel MS.PK ist unbegrenzt.
      [r6.9]
      Die D-CA hat den privaten Schlüssel und alle Ersatzschlüssel durch technisch-organisatorische Maß-
      nahmen wirksam vor Missbrauch, Veränderung und unbefugter Kenntnisnahme zu schützen.
      [r6.10]
      Die D-CA verhindert durch technisch-organisatorische Maßnahmen wirkungsvoll, dass ein Zugriff auf
      MS.SK durch eine einzelne Person allein erfolgen kann („4-Augen-Prinzip“).
      [r6.11]
      Es findet keine Schlüsselhinterlegung von MS.SK statt, d. h. einschließlich Geräteschlüssel.
      [r6.12]
      Das PS der D-CA soll eine explizite Vorgehensweise für den Fall enthalten, dass eine Kompromittierung
      von MS.SK stattgefunden hat oder der begründete Verdacht dazu besteht. Diese Vorgehensweise soll
           auch Anweisungen an externe Dienstleister und Informationen an Kartenbesitzer und Gerätehersteller
           enthalten.
           Im Falle, dass die Schlüssel EUR.SK, MS.SK, Km, KmWC, KmVU kompromittiert wurden oder der begrün-
           dete Verdacht dazu besteht, sind die D-MSA und die Root-CA unverzüglich zu informieren.
           In anderen Fällen von Schlüsselkompromittierung oder des begründeten Verdachts der Schlüsselkom-
           promittierung sind geeignete Maßnahmen zu ergreifen und die betroffenen Institutionen zu informieren.
           [r6.13]
           Die D-CA stellt in Kooperation mit der Root-CA sicher, dass sie zu jedem Zeitpunkt über ein gültiges
           Schlüsselpaar (MS.SK, MS.PK) mit zugehörigem Zertifikat verfügt.
           [r6.14]
           Die D-CA reicht die öffentlichen Mitgliedstaatenschlüssel zur Zertifikation bei der ERCA ein in Form des
           Zertifikatsantrags (KCR), wie in Anhang A der Digital Tachograph System European Root Policy beschrie-
           ben.
           [r6.15]
           Die D-CA erkennt den öffentlichen ERCA-Schlüssel in dem in Anhang B der Digital Tachograph System
           European Root Policy beschriebenen Auslieferungsformat an.
           [r6.16]
           Die D-CA verwendet für den Schlüssel- und Zertifikatetransport die physikalischen Medien, die im An-
           hang C der Digital Tachograph System European Root Policy beschrieben sind.
     6.3   Symmetrische Schlüssel für Werkstattkarten und Weg-/Geschwindigkeitsgeber (Km, KmWC, KmVU)
           [r6.17]
           Die D-CA fordert bei Bedarf von der Root-CA die Weg-/Geschwindigkeitsgeber-Schlüssel Km, KmWC,
           KmVU an. Für Anforderung und Auslieferung dieser Schlüssel zwischen Root-CA und D-CA sind die Be-
           stimmungen der Root-CA einzuhalten.
           [r6.18]
           Die D-CA stellt durch geeignete Maßnahmen sicher, dass die Schlüssel KmWC und KmVU nur an die
           hierfür vorgesehenen Empfänger weitergegeben werden und sichert diese Weitergabe durch geeignete
           Maßnahmen. Die D-MSA überwacht die Sicherheitsmaßnahmen der D-CA.
           Die D-CA stellt sicher, dass der Schlüssel Km nicht weitergegeben wird.
           [r6.19]
           Im Falle, dass eine Kompromittierung eines der Schlüssel KmWC oder KmVU oder insbesondere von Km
           stattgefunden hat oder dass der begründete Verdacht hierauf vorliegt, informiert die D-CA unverzüglich
           die D-MSA und die Root-CA von diesem Sachverhalt.
           [r6.20]
           Die D-CA fordert die Weg-/Geschwindigkeitsgeber-Schlüssel unter Verwendung des Protokolls der
           Schlüsselauslieferungsanforderung (KDR), beschrieben in Anhang D der ERCA-Policy, bei der ERCA an.
     6.4   Transportschlüssel der Root-CA
           [r6.21]
           Für den Fall, dass die Root-CA der D-CA zur Absicherung der gegenseitigen Kommunikation kryptogra-
           phische Schlüssel zur Verfügung stellt, so ist deren Vertraulichkeit und Integrität von der D-CA wirksam
           zu schützen sowie jeglicher Missbrauch wirksam zu verhindern.
     6.5   Eigene Transportschlüssel der D-CA
           [r6.22]
           Für den Fall, dass die D-CA ihren Kommunikationspartnern (etwa Personalisierer, Gerätehersteller ...) zur
           Absicherung der gegenseitigen Kommunikation kryptographische Schlüssel zur Verfügung stellt, so ist
           deren Vertraulichkeit und Integrität von der D-CA wirksam zu schützen sowie jeglicher Missbrauch wirk-
           sam zu verhindern.
           Die D-CA verpflichtet ihre Kommunikationspartner dazu, in deren Einflussbereich gleichwertige Sicher-
           heitsvorkehrungen zum Schutz der Schlüssel zu treffen.
     7     Schlüsselmanagement asymmetrischer Karten- und Geräteschlüssel
           Dieser Abschnitt enthält Anforderungen für die Erzeugung und den Umgang mit asymmetrischen krypto-
           graphischen Schlüsseln für Kontrollkarten und Kontrollgeräte und die zugehörigen Zertifikate. Anforde-
           rungen für die symmetrischen Schlüssel Km, KmWC, KmVU finden sich in Abschnitt 6.3.
7.1   Allgemeine Anforderungen, Protokollierung
      [r7.1]
      D-MSA, D-CA, D-CP und Hersteller stellen innerhalb ihres Einflussbereichs sicher, dass Initialisierung,
      Beschlüsselung und Personalisierung der Karten und Kontrollgeräte in besonders abgesicherten Produk-
      tionsumgebungen erfolgen. Der Zutritt zu diesen Bereichen muss wirksam beschränkt und kontrollierbar
      sein. Die Administration der entsprechenden Systeme muss die Anwesenheit von mindestens zwei ge-
      mäß Rollenkonzept verantwortlichen Personen erfordern.
      Jeder Zutritt zu den Systemen, jeder Zugriff auf die Systeme sowie alle von den Systemen vorgenomme-
      nen Aktionen müssen revisionssicher so protokolliert werden, dass die Verfügbarkeit und Integrität der
      Protokollierung auch im Falle einer Schlüsselkompromittierung sichergestellt ist.
      [r7.2]
      D-MSA, D-CA, D-CP und Hersteller stellen innerhalb ihres Einflussbereiches sicher, dass bei der Initiali-
      sierung, Beschlüsselung und Personalisierung der Karten und Kontrollgeräte sicherheitskritische Infor-
      mationen wie private Schlüssel u. Ä. entsprechend der Anforderungen der VO (EG) 3821/85, VO (EG)
      2135/98 und VO (EG) 1360/2002 und der D-MSA-Policy geschützt werden.
      [r7.3]
      Die D-MSA verpflichtet etwaige externe Dienstleister dazu, die übernommenen Aufgaben vollständig ge-
      trennt von ihren sonstigen Tätigkeiten wahrzunehmen. Dies gilt insbesondere dann, wenn der Dienst-
      leister auch für die CAs anderer Mitgliedstaaten Aufgaben übernimmt.
      Die D-MSA verpflichtet etwaige externe Dienstleister dazu, ihre Tätigkeit gemäß [r7.1] revisionssicher zu
      protokollieren und der D-MSA auf Anforderung Einblick in die Protokollierung zu gestatten.
      [r7.4]
      Die bei der Personalisierung von Karten und Kontrollgeräten aufgenommenen Protokollierungen müssen
      eine Zuordnung der jeweiligen Aktion zur zugehörigen Karten-/Gerätenummer und zum zugehörigen Zer-
      tifikat erlauben.
7.2   Schlüsselerzeugung
      [r7.5]
      D-MSA, D-CA, D-CP und Hersteller stellen innerhalb ihres Einflussbereiches sicher, dass die Erzeugung
      der Schlüssel in einer besonders abgesicherten Produktionsumgebung erfolgt, die insbesondere die Ge-
      heimhaltung des jeweiligen privaten Schlüssels gewährleistet. Für die dabei einzusetzenden Geräte gel-
      ten die gleichen Anforderungen wie für die zur Erzeugung des Schlüsselpaars der D-CA eingesetzten
      Geräte.
      [r7.6]
      D-MSA, D-CA, D-CP und Hersteller stellen innerhalb ihres Einflussbereiches sicher, dass private Schlüs-
      sel unmittelbar nach ihrer Einbringung in die jeweiligen Karten oder Geräte dauerhaft aus den Speichern
      der Schlüsselerzeugungs- und Personalisierungssysteme gelöscht werden, sofern die Schlüsselgenerie-
      rung nicht direkt im Chip erfolgt.
      [r7.7]
      Die D-CA stellt sicher, dass innerhalb ihres Verantwortungsbereiches das Auftreten von Schlüsseldupli-
      katen mit hoher Wahrscheinlichkeit ausgeschlossen ist.
      [r7.8]
      Die Schlüsselerzeugung kann auf Vorrat erfolgen („Batch-Verfahren“), sofern durch technisch-organisa-
      torische Maßnahmen sichergestellt ist, dass ein Missbrauch der vorgehaltenen Schlüsselpaare wirksam
      verhindert wird. Der Schlüsselvorrat darf die Produktionsmenge eines Monats nicht überschreiten.
7.3   Schlüsselverwendung
      [r7.9]
      D-MSA, D-CA, D-CP und Hersteller stellen innerhalb ihres Einflussbereiches sicher, dass die jeweiligen
      privaten Schlüssel ausschließlich zum Zwecke ihrer Bestimmung gemäß der VO (EG) 3821/85, VO (EG)
      2135/98 und VO (EG) 1360/2002 genutzt werden können. Dies schließt insbesondere ein, dass nach
      Beendigung des Personalisierungsvorgangs keine Kopien dieser Schlüssel außerhalb der gesicherten
      Umgebungen der Kontrollkarten und Kontrollgeräte existieren.
      [r7.10]
      Der D-CP stellt innerhalb seines Einflussbereiches sicher, dass nur solche Karten ausgeliefert werden, bei
      denen optische und logische Personalisierung jeweils korrekt auf den Karteninhaber verweisen.
      [r7.11]
      Von den geheimen Mitgliedstaatenschlüsseln kann ein Backup gefertigt werden unter Verwendung einer
      Schlüsselwiederherstellungsprozedur im mind. 4-Augen-Prinzip.
           [r7.12]
           Die D-CA und der D-CP stellen innerhalb ihres Einflussbereiches sicher, dass private Schlüssel nach
           Ablauf der Nutzungsdauer einer Kontrollgerätkarte nicht weiter genutzt werden können.
     8     Zertifikatsmanagement
           Dieser Abschnitt enthält Anforderungen an die Erstellung und Verwendung der von der D-CA erzeugten
           Zertifikate während des Lebenszyklus der betreffenden Kontrollgerätkarten und Kontrollgeräte.
     8.1   Registrierung
           [r8.1]
           Die D-CA stellt innerhalb ihres Einflussbereichs sicher, dass vor der Ausstellung eines Zertifikats eine
           ordnungsgemäße Registrierung des D-CP bzw. des Herstellers von Fahrzeugeinheiten in den dafür zu-
           ständigen Stellen stattgefunden hat.
           [r8.2]
           Insbesondere stellt dabei der D-CP sicher, dass die Registrierungsdaten eine eindeutige Zuweisung der
           „Certificate Holder Reference“ nach Anforderung CSM_017 aus Anlage 11 zu Anhang I (B) der VO (EG)
           2135/98 ermöglicht.
           [r8.3]
           Sofern die Schlüsselgenerierung außerhalb der D-CA stattfindet, erstellt die D-CA das beantragte Zerti-
           fikat nur dann, wenn der D-CP bzw. der Hersteller von Fahrzeugeinheiten gemäß einem vorab verein-
           barten Verfahren nachgewiesen hat, dass er über den zugehörigen privaten Schlüssel verfügt. Der private
           Schlüssel soll dabei die gesicherte Umgebung der Schlüsselgenerierung nicht verlassen.
     8.2   Zertifikatserteilung
           [r8.4]
           Die D-CA erstellt Zertifikate nur dann, wenn ein ordnungsgemäßer Zertifikatsantrag einer dafür bevoll-
           mächtigten Stelle vorliegt und wenn bei der Antragstellung alle Anforderungen der VO (EG) 3821/85,
           VO (EG) 2135/98 und VO (EG) 1360/2002 und aller damit zusammenhängender Rechtsvorschriften und
           Vereinbarungen eingehalten worden sind.
           Bei einem automatisierten Verfahren ist eine Zertifikatserstellung durch manuellen Eingriff in das System
           auszuschließen.
           [r8.5]
           Die D-CA stellt innerhalb ihres Einflussbereichs sicher, dass die von ihr erstellten Zertifikate nur an den
           D-CP bzw. den Hersteller von Fahrzeugeinheiten übermittelt werden.
           [r8.6]
           Die D-CA erstellt Zertifikate nur für solche Geräte und Karten, für die eine Bauartgenehmigung ausgestellt
           wurde.
           [r8.7]
           Schlüsselzertifikats-Anforderungen, die auf dem Transport von geheimen Schlüsseln beruhen, sind nicht
           erlaubt.
     8.3   Zertifikatgültigkeit
           [r8.8]
           Die Gültigkeitsdauer der von der D-CA ausgestellten Zertifikate soll die maximale Verwendungsdauer der
           zugehörigen Karten bzw. Geräte nicht überschreiten. Zertifikate für:
           • Fahrerkarten sollen nicht länger als 5 Jahre,
           • Werkstattkarten nicht länger als 1 Jahr,
           • Kontrollkarten nicht länger als 5 Jahre,
           • Unternehmenskarten nicht länger als 5 Jahre
           gerechnet vom Zeitpunkt des Beginns der Gültigkeit der jeweiligen Karte gelten.
           Zertifikate für Fahrzeugeinheiten haben eine unbegrenzte Gültigkeitsdauer.
     8.4   Zertifikatinhalte und -formate
           [r8.9]
           Inhalte und Formate der von der D-CA erstellten Zertifikate entsprechen den Anforderungen der VO (EG)
           3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002, insbesondere den in Anlage 11 zum Anhang I (B)
           genannten Spezifikationen.
           Die D-CA produziert alle von ihr erstellten Zertifikate mit dem privaten Signaturschlüssel (MS.SK).
           Die D-MSA stellt sicher, das der Key Identifier (KID) und Modulus (n) von Schlüsseln, die der ERCA zur
           Zertifizierung und für die Anforderung von Weg-/Geschwindigkeitsgeber-Schlüssel vorgelegt werden, ein-
           malig innerhalb des Einflussbereichs der D-CA sind.
8.5   Informationspflichten der D-CA
      [r8.10]
      Die D-CA übergibt alle Zertifikatsdaten an D-CP und Hersteller, so dass Zertifikate, Geräte bzw. Karten
      und Karteninhaber miteinander verknüpft werden.
      [r8.11]
      Sofern bestimmte Stellen ein berechtigtes Interesse an speziellen, nicht öffentlichen Informationen zur
      Tätigkeit der D-CA oder ihrer externen Auftragnehmer haben und keine Vorschriften oder keine Sicher-
      heitsbedenken dieser Auskunftserteilung entgegenstehen, stellt die D-CA diese Informationen in Abstim-
      mung mit der D-MSA schnellstmöglich und korrekt zur Verfügung.
      [r8.12]
      Das Betriebskonzept der D-CA ist vertraulich zu behandeln. Informationen daraus dürfen in Absprache
      mit der D-MSA vor Ort bei der D-CA eingesehen, wenn ein nachgewiesenes, berechtigtes Interesse vor-
      liegt und die Vertraulichkeit der Informationen auch beim Empfänger hinreichend geschützt ist.
      [r8.13]
      Die D-CA führt die Zertifikatstatusinformationen und stellt sie zur Verfügung.
9     Informations-Sicherheit
9.1   Informations-Sicherheitsmanagement (ISMS)
      [r9.1]
      Die D-CA/der D-CP und alle ggf. von ihr beauftragten Dienstleister etablieren ein geeignetes Informati-
      ons-Sicherheitsmanagement-System (ISMS), durch das die informationstechnische Sicherheit aller für
      die Aufgaben der D-CA/des D-CP relevanten Tätigkeiten dauerhaft gewährleistet ist.
      Die Vorgehensweisen sollen den Anforderungen von [ISO] 27001:2006 sowie [GSHB] genügen.
      [r9.2]
      Die D-CA/der D-CP stellt sicher, dass für alle im Zusammenhang mit der D-CA/des D-CP relevanten
      IT-Systeme und Informationen eine Schutzbedarfsfeststellung nach [GSHB] durchgeführt wird.
      [r9.3]
      Für die Tätigkeit der D-CA/des D-CP ist ein Sicherheitskonzept zu erstellen. Dieses Konzept ist mit dem
      Betriebskonzept abzustimmen.
      [r9.4]
      Erstellung und Aktualisierung des Betriebskonzepts sind Bestandteil des Informations-Sicherheitsma-
      nagements.
9.2   Besondere Anforderungen an das Sicherheitskonzept
      Der folgende Abschnitt stellt innerhalb des Sicherheitskonzepts besonders zu beachtende Gesichts-
      punkte zusammen. Er ist nicht als abschließende Aufzählung von dessen Inhalten gedacht.
      [r9.5]
      Die D-CA/der D-CP stellt sicher, dass nur zuverlässiges und ausreichend qualifiziertes Personal mit den
      erforderlichen Tätigkeiten betraut wird. Dies gilt auch für das Personal bei externen Auftragnehmern.
      [r9.6]
      Die für die Tätigkeit der D-CA/des D-CP und ggf. externer Dienstleister eingesetzten IT-Systeme müssen
      so betrieben werden, dass mögliche Schädigungen durch Viren und andere schadhafte Codes weitest-
      gehend verhindert sowie die möglichen Folgen von Schäden und Störungen minimiert werden.
      Die Systeme müssen über wirksame Zugangskontrollen verfügen und insbesondere die in dieser Policy
      und den zugehörigen Sicherheits- und Betriebskonzepten beschriebenen Rollenkonzepte wirksam im-
      plementieren.
      [r9.7]
      Die Initialisierung von Systemen, die den privaten Signaturschlüssel der D-CA oder die geheimen sym-
      metrischen Schlüssel KmVU, KmWC oder Km enthalten, darf nur in Kooperation von zwei Personen erfol-
      gen, welches durch organisatorische Maßnahmen sichergestellt wird.
      [r9.8]
      Die D-CA/der D-CP soll für ihre/seine Aufgaben vertrauenswürdige Systeme und Software einsetzen, die
      durch geeignete Maßnahmen wirksam gegen unautorisierte Veränderungen geschützt sind.
      Sofern speziell entwickelte Soft- oder Hardware eingesetzt wird, müssen die relevanten Sicherheitsvor-
      gaben bereits im Entwicklungsprozess nachvollziehbar berücksichtigt werden.
      Bei allen Veränderungen der eingesetzten Soft- und Hardware müssen dokumentierte Kontrollmechanis-
      men umgesetzt werden.
           [r9.9]
           Die innerhalb der D-CA/des D-CP eingesetzten Netzwerke und die dort gespeicherten und verarbeiteten
           Daten sind durch besondere Schutzmechanismen (wie z. B. Firewalls) gegen externe Zugriffe zu schüt-
           zen.
           [r9.10]
           Alle sicherheitsrelevanten Aktionen und Prozesse auf den für die Tätigkeit der D-CA/des D-CP relevanten
           IT-Systemen sind so zu protokollieren, dass sich der zugehörige Zeitpunkt und die entsprechenden Per-
           sonen mit hinreichender Sicherheit nachvollziehen lassen. Dazu gehören zumindest:
           • das Einrichten von Benutzerbereichen (Accounts),
           • alle Transaktions-Anforderungen (Account des Anfordernden, Typ, Status (erfolgreich/nicht erfolg-
             reich), Gründe für das Fehlschlagen usw.),
           • Software-Installationen und -Updates,
           • Hardware-Modifikationen,
           • Herunterfahren und Neustarts des Systems,
           • Zugriff auf Audits und Archive.
           [r9.11]
           Die Protokolle sind gegen Veränderung und unberechtigten Zugriff zu schützen. Sie sollen regelmäßig
           und anlassbezogen ausgewertet und analysiert werden.
           [r9.12]
           Die Protokolldaten sollen für mindestens 7 Jahre so aufgehoben werden, dass eine Auswertung während
           dieser Zeitspanne jederzeit möglich ist.
           [r9.13]
           Die D-CA/der D-CP erstellt einen Notfallplan, in dem das Verhalten bei schwerwiegenden Notfällen wie
           einer Schlüsselkompromittierung oder beim Verlust oder Ausfall von relevanten Daten und/oder IT-Syste-
           men festgelegt ist.
           [r9.14]
           Die D-CA/der D-CP gewährleistet einen ausreichenden infrastrukturellen und physischen Schutz ihrer/
           seiner Daten und IT-Systeme. Dieser umfasst insbesondere einen ausreichenden Zutrittsschutz für si-
           cherheitsrelevante Bereiche.
           Bereiche, in denen private und geheime Schlüssel erzeugt, aufbewahrt und verarbeitet werden, müssen
           durch besondere Maßnahmen geschützt werden.
     9.3   Rollentrennung
           [r9.15]
           Durch die Einrichtung von Rollenkonzepten soll verhindert werden, dass einzelne Personen Sicherheits-
           vorkehrungen der D-CA/des D-CP umgehen. Hierzu werden den einzelnen Rollen jeweils beschränkte
           Rechte und Pflichten zugewiesen. Die genaue Ausgestaltung hängt von den konkreten Abläufen bei der
           D-CA/dem D-CP ab und bleibt dem Betriebskonzept der D-CA/des D-CP vorbehalten.
           Folgende Rollen sind in der D-CA aber mindestens vorzusehen:
           • D-CA-Verantwortlicher (CA-R)
           • PIN-Verwalter (PV)
           • IT-Sicherheitsbeauftragter (ISSO)
           Keine Person der vorstehenden Rollen darf gleichzeitig mehr als eine dieser Rollen wahrnehmen.
           • CA-Administrator (CAA)
           • Key-Manager (KM)
           Jede dieser Rollen ist mit mindestens einer Person zu besetzen; mindestens ein Vertreter ist zu benen-
           nen.
           Folgende Rollen sind beim D-CP aber mindestens vorzusehen:
           • D-CP-Verantwortlicher (CP-R)
           • System Administrator (SysAdmin)
           • IT-Sicherheitsbeauftragter (ISSO)
           • Key-Manager (KM)
           Keine Person darf gleichzeitig mehr als eine dieser Rollen wahrnehmen.
           Jede dieser Rollen ist mit mindestens einer Person zu besetzen; mindestens ein Vertreter ist zu benen-
           nen.
           Die Inhaber dieser Rollen sind von den IT-Systemen der D-CA/des D-CP zuverlässig zu authentifizieren.
     [r9.16]
     Die CA-R/CP-R-Rolle umfasst:
     • Er ist für den sicheren und störungsfreien Betrieb der D-CA bzw. des D-CP als Organisation zuständig.
     • Er vertritt die Organisation nach außen und ist in der D-CA/D-CP-Organisation weisungsbefugt.
     • Er ist nicht direkt an der Realisierung von Geschäftsprozessen beteiligt, sondern neben der Gesamt-
       leitung der D-CA/des D-CP verantwortlich für die Einhaltung und Überwachung von Sicherheitsmaß-
       nahmen.
     • Er übernimmt die Verantwortung für das Change-Management.
     [r9.17]
     Die KM-Rolle umfasst:
     • die sichere Durchführung der Key-Management-Prozesse,
     • die Erzeugung, Zertifizierung, Verwaltung und Löschung der asymmetrischen Schlüssel der D-CA/des
       D-CP sowie der symmetrischen Schlüssel, die zur Verschlüsselung von Daten der Kontrollgeräte bzw.
       Werkstattkarten dienen.
     Die Rolle Key-Manager kann nur im 4-Augen-Prinzip umgesetzt werden.
     [r9.18]
     Die CAA-Rolle umfasst:
     • Verantwortung für den reibungslosen Betrieb der technischen Systeme und Netzwerkkomponenten
       der D-CA.
     [r9.19]
     Die PV-Rolle umfasst:
     • die alleinige Kenntnis über die PIN, die den Zugriff auf die Mitgliedstaatenschlüssel und den Zugriff auf
       die symmetrischen Schlüssel sichert,
     • Mitwirkung bei der Schlüsselgenerierung,
     • Mitwirkung bei allen Aktivitäten der D-CA, bei denen ein Zugriff auf die Mitgliedstaatenschlüssel oder
       den symmetrischen Schlüssel für die Verschlüsselung der Bewegungsgeber-Daten notwendig ist (z. B.
       Schlüsselgenerierung, Inbetriebnahme der Schlüssel, Schlüsselerneuerung).
     [r9.20]
     Die SysAdmin-Rolle umfasst:
     • Verantwortung für den reibungslosen Betrieb der Netzwerkkomponenten und der IT-Systeme des D-
       CP (Installation, Konfiguration, Administration, Update, Backup, Wiederherstellung).
     [r9.21]
     Die ISSO-Rolle umfasst:
     • die Überwachung der Sicherheit aller Geschäftsprozesse im Detail und die Auswertung der Sicher-
       heitsmaßnahmen,
     • die Überwachung aller anderen Rollen, die Umsetzung der Security Policy, das Change-Management
       bzw. die Realisierung der Geschäftsprozesse und Anweisungen innerhalb der D-CA/D-CP-Organisa-
       tion,
     • die Verantwortung zur Durchführung der Audits, die regelmäßig innerhalb der D-CA/D-CP-Organisa-
       tion vorgenommen werden müssen,
     • die Verantwortung für die Erstellung und Pflege des Sicherheitskonzeptes,
     • die Teilnahme an der Mitgliedstaatenschlüssel-Generierung.
     [r9.22]
     Sofern die D-CA/der D-CP Teile ihrer/seiner Aufgaben an externe Dienstleister überträgt, müssen diese
     ein ihren Aufgaben entsprechendes Rollenkonzept einrichten.
10   Beendigung des D-CA/D-CP-Betriebs
10.1 Verantwortlichkeit der D-MSA
     Die D-MSA entscheidet über eine Verlegung der D-CA/D-CP-Verantwortlichkeit. Dafür muss die D-MSA
     eine neue D-CA/D-CP benennen. Um diese Verlegung durchzuführen, müssen die folgenden Punkte er-
     füllt werden.
     [r10.1]
     Die D-MSA stellt sicher, dass die Übertragung der Aufgaben und Pflichten an die neue D-CA/D-CP in
     geeigneter Art und Weise zu erfolgen hat.
          [r10.2]
          Die alte D-CA/D-CP muss alle vorhandenen D-CA/D-CP-Schlüssel an die neue D-CA/D-CP übertragen.
          Die Art und Weise wird durch die D-MSA bestimmt.
          [r10.3]
          Kopien von Schlüsseln jeglicher Art, die in Zusammenhang mit der alten D-CA/D-CP gebracht werden
          können oder nicht transferiert werden konnten, müssen vernichtet werden.
     11   Überprüfungen des Betriebs
     11.1 D-CA
          [r11.1]
          Die D-MSA stellt die Durchführung von regelmäßigen und anlassbezogenen unabhängigen Überprüfun-
          gen des Betriebs der D-CA sicher. Eine entsprechende Überprüfung soll mindestens einmal jährlich er-
          folgen. Die D-MSA kann externe Dienstleister mit dieser Aufgabe betrauen.
          Bei Überprüfungen des D-CA-Betriebs muss insbesondere die Übereinstimmung des laufenden Betriebs
          mit den relevanten Rechtsvorschriften, mit der D-MSA-Policy sowie mit dem aktuellen Betriebskonzept
          und dem aktuellen IT-Sicherheitskonzept verifiziert werden.
          Von der D-CA ggf. beauftragte externe Dienstleister sind in die Überprüfung einzubeziehen.
          [r11.2]
          Die D-MSA stellt sicher, dass die Sicherheit des Betriebs des D-CA durch die Überprüfungen nicht be-
          einträchtigt wird. Insbesondere stellt sie sicher, dass die Ergebnisse der Überprüfungen Unbefugten nicht
          zugänglich gemacht werden.
          Sie verpflichtet ggf. externe Dienstleister zur Verschwiegenheit.
          [r11.3]
          Die D-MSA fasst die Ergebnisse der Überprüfung in einem Bericht zusammen, der die Abhilfemaßnahmen
          definiert, einschließlich eines Implementierungsplanes, der erforderlich ist, um die Verpflichtungen der
          D-MSA zu erfüllen. Der Bericht ist in englischer Sprache an die ERCA zu leiten.
          [r11.4]
          Sofern Überprüfungen der D-CA Schwachstellen oder Abweichungen offengelegt haben, veranlasst die
          D-MSA die D-CA, diese zu beseitigen. Die D-CA berichtet der D-MSA unverzüglich über Einleitung und
          Abschluss dieser Maßnahmen. Die D-MSA kann eine unabhängige Überprüfung des Erfolgs dieser Maß-
          nahmen anordnen.
     11.2 D-CP und Hersteller von Fahrzeugeinheiten sowie Hersteller von Weg-/Geschwindigkeitsgebern
          [r11.5]
          Die Einhaltung der Sicherheitsvorschriften, insbesondere der deutschen D-MSA-Policy sind nachzuwei-
          sen durch
          • ein Zertifikat von einem vom BSI oder vergleichbaren EU-Behörden akkreditierten Prüflabor,
          • mindestens einmal jährliche Audits.
          Die Kosten trägt der Hersteller bzw. der D-CP.
          [r11.6]
          Anlassbezogene Audits im Zusammenhang mit der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/
          2002 können jederzeit von der D-MSA und der D-CA verlangt werden. Sollten Unregelmäßigkeiten nach-
          gewiesen werden, trägt der Hersteller bzw. D-CP die Kosten. Andernfalls trägt die veranlassende Auf-
          sichtsstelle die Kosten.
     12   Änderungen und Anpassungen der D-MSA-Policy
          [r12.1]
          Anträge zur Änderung der D-MSA-Policy sind an die D-MSA zu richten, die darüber entscheidet und im
          positiven Fall in angemessener Frist geeignete Maßnahmen zu treffen hat.
     13   Übereinstimmung mit der ERCA-Policy
          Die Anforderungen für die D-MSA-Policy sind in der ERCA-Policy in § 5.3 beschrieben. Die nachstehende
          Tabelle stellt die Verbindung zwischen den in der ERCA-Policy formulierten Anforderungen und den An-
          forderungen der D-MSA-Policy dar.
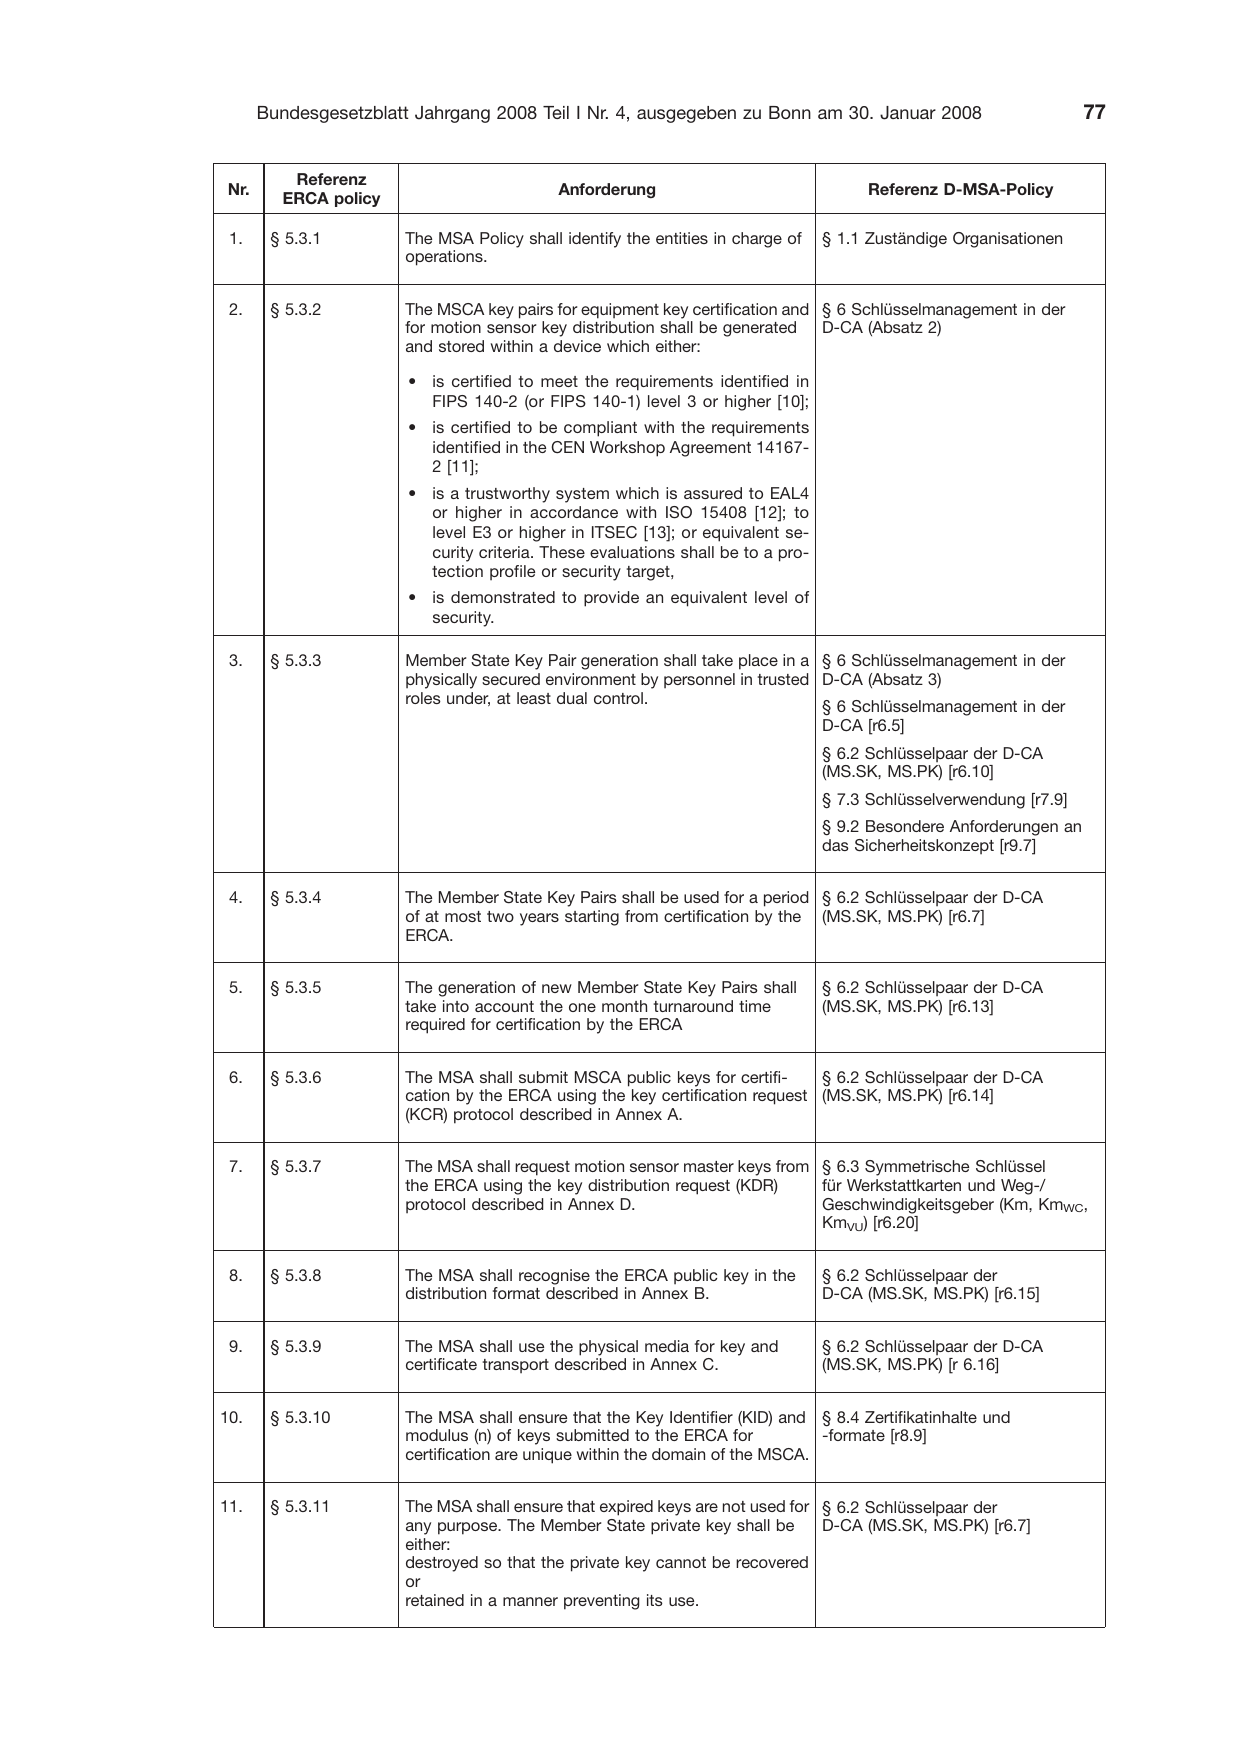
          Referenz
 Nr.                                        Anforderung                                Referenz D-MSA-Policy
         ERCA policy

 1.     § 5.3.1        The MSA Policy shall identify the entities in charge of    § 1.1 Zuständige Organisationen
                       operations.


 2.     § 5.3.2        The MSCA key pairs for equipment key certification and § 6 Schlüsselmanagement in der
                       for motion sensor key distribution shall be generated  D-CA (Absatz 2)
                       and stored within a device which either:

                        • is certified to meet the requirements identified in
                          FIPS 140-2 (or FIPS 140-1) level 3 or higher [10];
                        • is certified to be compliant with the requirements
                          identified in the CEN Workshop Agreement 14167-
                          2 [11];
                        • is a trustworthy system which is assured to EAL4
                          or higher in accordance with ISO 15408 [12]; to
                          level E3 or higher in ITSEC [13]; or equivalent se-
                          curity criteria. These evaluations shall be to a pro-
                          tection profile or security target,
                        • is demonstrated to provide an equivalent level of
                          security.

 3.     § 5.3.3        Member State Key Pair generation shall take place in a § 6 Schlüsselmanagement in der
                       physically secured environment by personnel in trusted D-CA (Absatz 3)
                       roles under, at least dual control.
                                                                              § 6 Schlüsselmanagement in der
                                                                              D-CA [r6.5]
                                                                                  § 6.2 Schlüsselpaar der D-CA
                                                                                  (MS.SK, MS.PK) [r6.10]
                                                                                  § 7.3 Schlüsselverwendung [r7.9]
                                                                                  § 9.2 Besondere Anforderungen an
                                                                                  das Sicherheitskonzept [r9.7]


 4.     § 5.3.4        The Member State Key Pairs shall be used for a period § 6.2 Schlüsselpaar der D-CA
                       of at most two years starting from certification by the (MS.SK, MS.PK) [r6.7]
                       ERCA.


 5.     § 5.3.5        The generation of new Member State Key Pairs shall         § 6.2 Schlüsselpaar der D-CA
                       take into account the one month turnaround time            (MS.SK, MS.PK) [r6.13]
                       required for certification by the ERCA


 6.     § 5.3.6        The MSA shall submit MSCA public keys for certifi-     § 6.2 Schlüsselpaar der D-CA
                       cation by the ERCA using the key certification request (MS.SK, MS.PK) [r6.14]
                       (KCR) protocol described in Annex A.


 7.     § 5.3.7        The MSA shall request motion sensor master keys from § 6.3 Symmetrische Schlüssel
                       the ERCA using the key distribution request (KDR)    für Werkstattkarten und Weg-/
                       protocol described in Annex D.                       Geschwindigkeitsgeber (Km, KmWC,
                                                                            KmVU) [r6.20]


 8.     § 5.3.8        The MSA shall recognise the ERCA public key in the         § 6.2 Schlüsselpaar der
                       distribution format described in Annex B.                  D-CA (MS.SK, MS.PK) [r6.15]


 9.     § 5.3.9        The MSA shall use the physical media for key and           § 6.2 Schlüsselpaar der D-CA
                       certificate transport described in Annex C.                (MS.SK, MS.PK) [r 6.16]


10.     § 5.3.10       The MSA shall ensure that the Key Identifier (KID) and § 8.4 Zertifikatinhalte und
                       modulus (n) of keys submitted to the ERCA for           -formate [r8.9]
                       certification are unique within the domain of the MSCA.


11.     § 5.3.11       The MSA shall ensure that expired keys are not used for § 6.2 Schlüsselpaar der
                       any purpose. The Member State private key shall be      D-CA (MS.SK, MS.PK) [r6.7]
                       either:
                       destroyed so that the private key cannot be recovered
                       or
                       retained in a manner preventing its use.
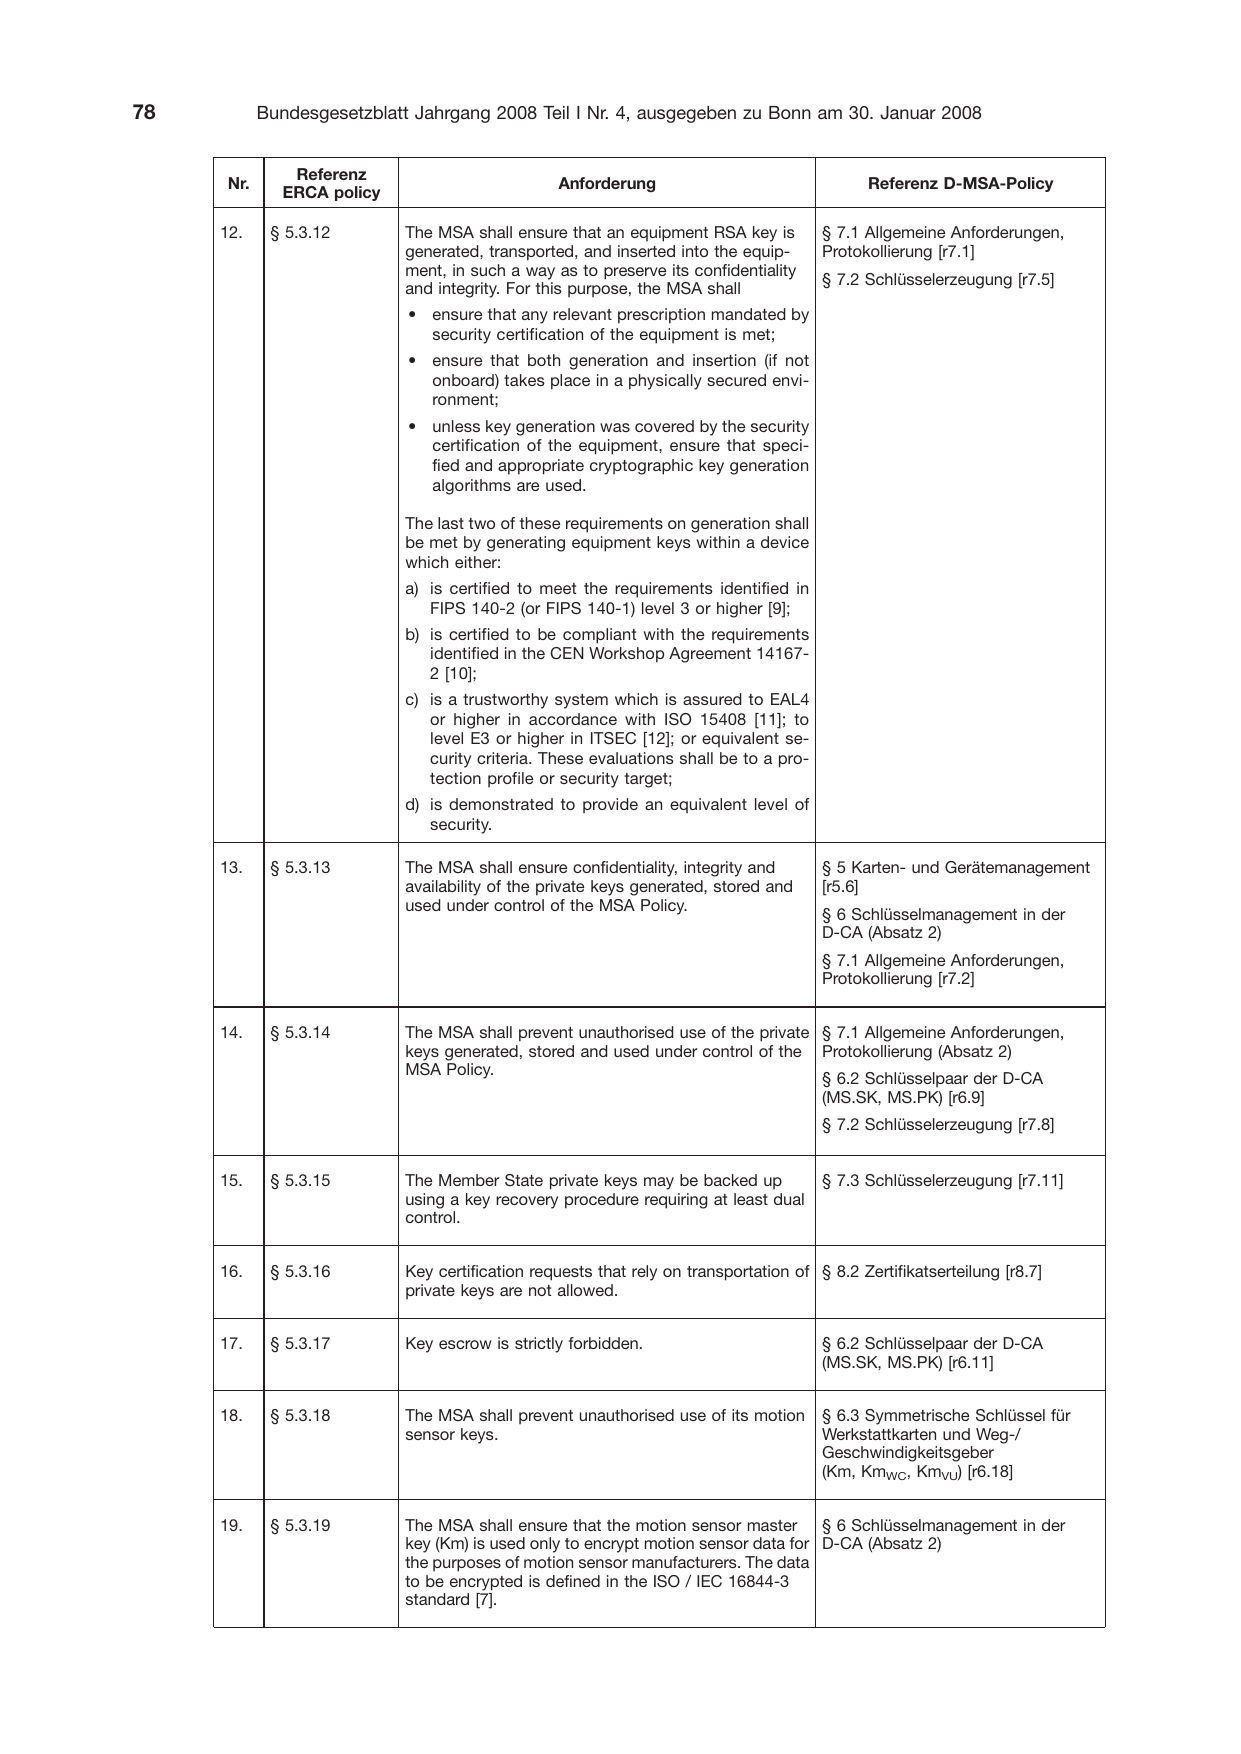
               Referenz
      Nr.                                        Anforderung                                  Referenz D-MSA-Policy
              ERCA policy

     12.     § 5.3.12       The MSA shall ensure that an equipment RSA key is          § 7.1 Allgemeine Anforderungen,
                            generated, transported, and inserted into the equip-       Protokollierung [r7.1]
                            ment, in such a way as to preserve its confidentiality
                                                                                       § 7.2 Schlüsselerzeugung [r7.5]
                            and integrity. For this purpose, the MSA shall
                             • ensure that any relevant prescription mandated by
                               security certification of the equipment is met;
                             • ensure that both generation and insertion (if not
                               onboard) takes place in a physically secured envi-
                               ronment;
                             • unless key generation was covered by the security
                               certification of the equipment, ensure that speci-
                               fied and appropriate cryptographic key generation
                               algorithms are used.

                            The last two of these requirements on generation shall
                            be met by generating equipment keys within a device
                            which either:
                            a) is certified to meet the requirements identified in
                               FIPS 140-2 (or FIPS 140-1) level 3 or higher [9];
                            b) is certified to be compliant with the requirements
                               identified in the CEN Workshop Agreement 14167-
                               2 [10];
                            c) is a trustworthy system which is assured to EAL4
                               or higher in accordance with ISO 15408 [11]; to
                               level E3 or higher in ITSEC [12]; or equivalent se-
                               curity criteria. These evaluations shall be to a pro-
                               tection profile or security target;
                            d) is demonstrated to provide an equivalent level of
                               security.

     13.     § 5.3.13       The MSA shall ensure confidentiality, integrity and        § 5 Karten- und Gerätemanagement
                            availability of the private keys generated, stored and     [r5.6]
                            used under control of the MSA Policy.
                                                                                       § 6 Schlüsselmanagement in der
                                                                                       D-CA (Absatz 2)
                                                                                       § 7.1 Allgemeine Anforderungen,
                                                                                       Protokollierung [r7.2]


     14.     § 5.3.14       The MSA shall prevent unauthorised use of the private § 7.1 Allgemeine Anforderungen,
                            keys generated, stored and used under control of the Protokollierung (Absatz 2)
                            MSA Policy.
                                                                                  § 6.2 Schlüsselpaar der D-CA
                                                                                  (MS.SK, MS.PK) [r6.9]
                                                                                       § 7.2 Schlüsselerzeugung [r7.8]


     15.     § 5.3.15       The Member State private keys may be backed up             § 7.3 Schlüsselerzeugung [r7.11]
                            using a key recovery procedure requiring at least dual
                            control.


     16.     § 5.3.16       Key certification requests that rely on transportation of § 8.2 Zertifikatserteilung [r8.7]
                            private keys are not allowed.


     17.     § 5.3.17       Key escrow is strictly forbidden.                          § 6.2 Schlüsselpaar der D-CA
                                                                                       (MS.SK, MS.PK) [r6.11]


     18.     § 5.3.18       The MSA shall prevent unauthorised use of its motion       § 6.3 Symmetrische Schlüssel für
                            sensor keys.                                               Werkstattkarten und Weg-/
                                                                                       Geschwindigkeitsgeber
                                                                                       (Km, KmWC, KmVU) [r6.18]


     19.     § 5.3.19       The MSA shall ensure that the motion sensor master      § 6 Schlüsselmanagement in der
                            key (Km) is used only to encrypt motion sensor data for D-CA (Absatz 2)
                            the purposes of motion sensor manufacturers. The data
                            to be encrypted is defined in the ISO / IEC 16844-3
                            standard [7].
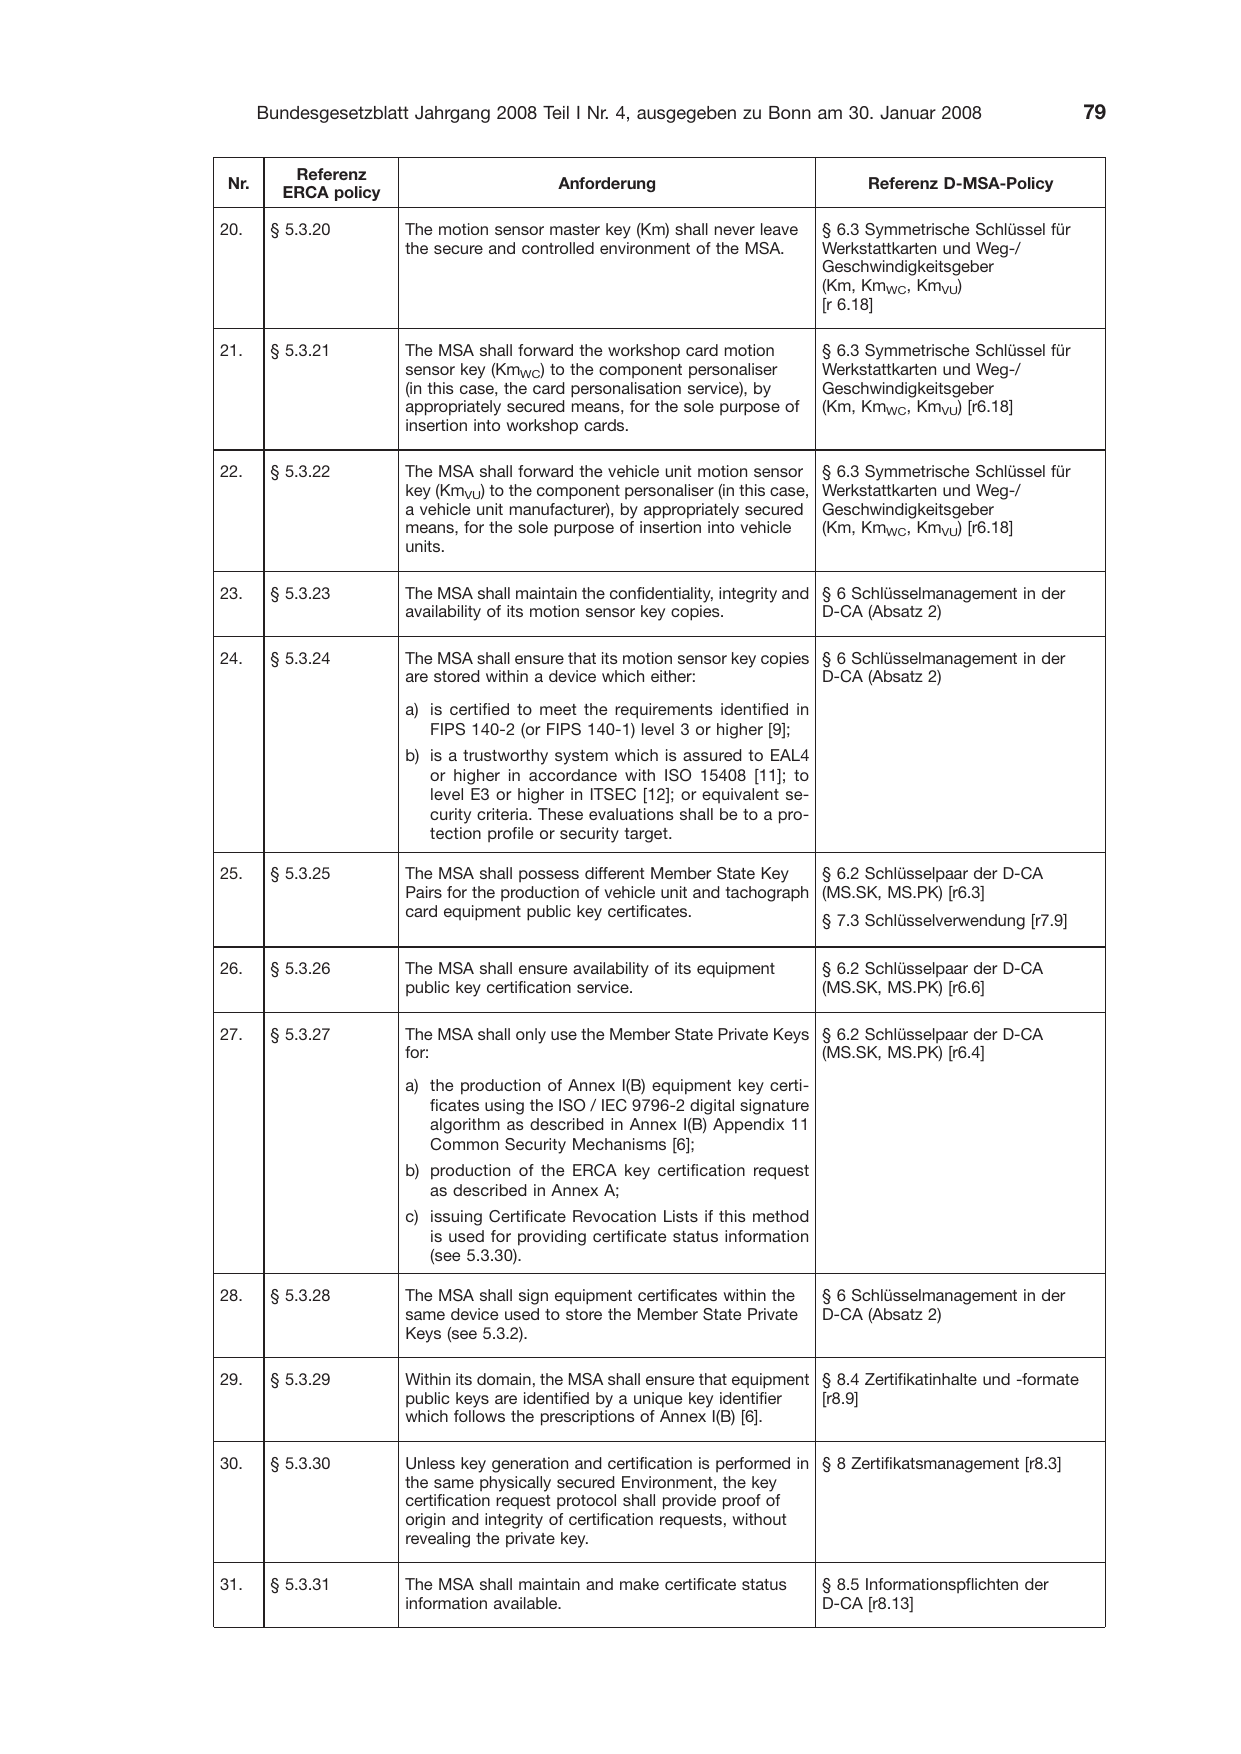
          Referenz
 Nr.                                        Anforderung
         ERCA policy

20.     § 5.3.20       The motion sensor master key (Km) shall never leave
                       the secure and controlled environment of the MSA.

21.     § 5.3.21       The MSA shall forward the workshop card motion
                       sensor key (KmWC) to the component personaliser
                       (in this case, the card personalisation service), by
                       appropriately secured means, for the sole purpose of
                       insertion into workshop cards.

22.     § 5.3.22       The MSA shall forward the vehicle unit motion sensor
                       key (KmVU) to the component personaliser (in this case,
                       a vehicle unit manufacturer), by appropriately secured
                       means, for the sole purpose of insertion into vehicle
                       units.

      Referenz D-MSA-Policy

§ 6.3 Symmetrische Schlüssel für
Werkstattkarten und Weg-/
Geschwindigkeitsgeber
(Km, KmWC, KmVU)
[r 6.18]

§ 6.3 Symmetrische Schlüssel für
Werkstattkarten und Weg-/
Geschwindigkeitsgeber
(Km, KmWC, KmVU) [r6.18]

§ 6.3 Symmetrische Schlüssel für
Werkstattkarten und Weg-/
Geschwindigkeitsgeber
(Km, KmWC, KmVU) [r6.18]
23.     § 5.3.23       The MSA shall maintain the confidentiality, integrity and § 6 Schlüsselmanagement in der
                       availability of its motion sensor key copies.
D-CA (Absatz 2)
24.     § 5.3.24       The MSA shall ensure that its motion sensor key copies § 6 Schlüsselmanagement in der
                       are stored within a device which either:               D-CA (Absatz 2)
                       a) is certified to meet the requirements identified in
                          FIPS 140-2 (or FIPS 140-1) level 3 or higher [9];
                       b) is a trustworthy system which is assured to EAL4
                          or higher in accordance with ISO 15408 [11]; to
                          level E3 or higher in ITSEC [12]; or equivalent se-
                          curity criteria. These evaluations shall be to a pro-
                          tection profile or security target.

25.     § 5.3.25       The MSA shall possess different Member State Key
                       Pairs for the production of vehicle unit and tachograph
                       card equipment public key certificates.

26.     § 5.3.26       The MSA shall ensure availability of its equipment
                       public key certification service.

§ 6.2 Schlüsselpaar der D-CA
(MS.SK, MS.PK) [r6.3]

§ 7.3 Schlüsselverwendung [r7.9]

   § 6.2 Schlüsselpaar der D-CA
   (MS.SK, MS.PK) [r6.6]
27.     § 5.3.27       The MSA shall only use the Member State Private Keys § 6.2 Schlüsselpaar der D-CA
                       for:                                                 (MS.SK, MS.PK) [r6.4]
                       a) the production of Annex I(B) equipment key certi-
                          ficates using the ISO / IEC 9796-2 digital signature
                          algorithm as described in Annex I(B) Appendix 11
                          Common Security Mechanisms [6];
                       b) production of the ERCA key certification request
                          as described in Annex A;
                       c) issuing Certificate Revocation Lists if this method
                          is used for providing certificate status information
                          (see 5.3.30).

28.     § 5.3.28       The MSA shall sign equipment certificates within the
                       same device used to store the Member State Private
                       Keys (see 5.3.2).

§ 6 Schlüsselmanagement in der
D-CA (Absatz 2)
29.     § 5.3.29       Within its domain, the MSA shall ensure that equipment § 8.4 Zertifikatinhalte und -formate
                       public keys are identified by a unique key identifier  [r8.9]
                       which follows the prescriptions of Annex I(B) [6].

30.     § 5.3.30       Unless key generation and certification is performed in
                       the same physically secured Environment, the key
                       certification request protocol shall provide proof of
                       origin and integrity of certification requests, without
                       revealing the private key.

31.     § 5.3.31       The MSA shall maintain and make certificate status
                       information available.

§ 8 Zertifikatsmanagement [r8.3]

   § 8.5 Informationspflichten der
   D-CA [r8.13]
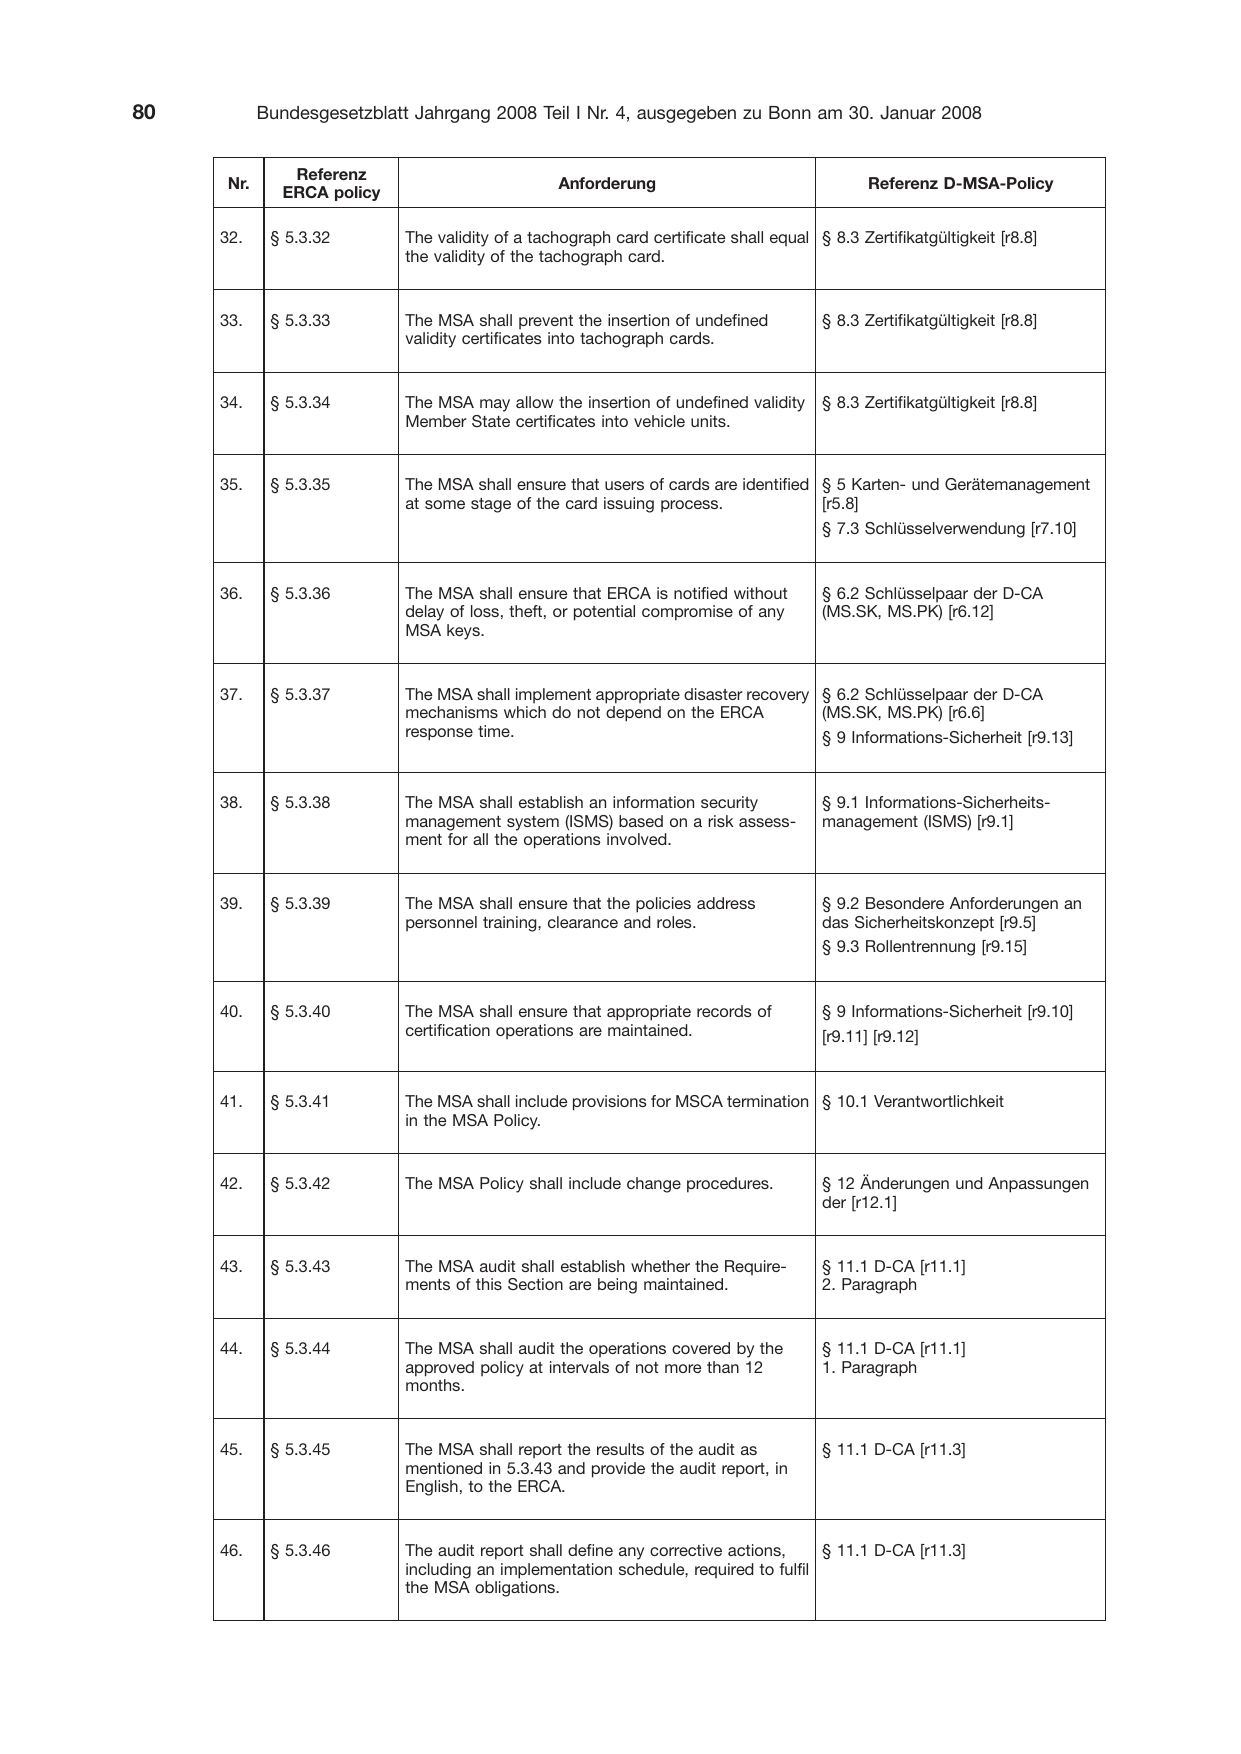
               Referenz
      Nr.                                         Anforderung
              ERCA policy

Referenz D-MSA-Policy
     32.     § 5.3.32       The validity of a tachograph card certificate shall equal § 8.3 Zertifikatgültigkeit [r8.8]
                            the validity of the tachograph card.

     33.     § 5.3.33       The MSA shall prevent the insertion of undefined
                            validity certificates into tachograph cards.

     34.     § 5.3.34       The MSA may allow the insertion of undefined validity
                            Member State certificates into vehicle units.

     35.     § 5.3.35       The MSA shall ensure that users of cards are identified
                            at some stage of the card issuing process.

     36.     § 5.3.36       The MSA shall ensure that ERCA is notified without
                            delay of loss, theft, or potential compromise of any
                            MSA keys.

     37.     § 5.3.37       The MSA shall implement appropriate disaster recovery §

    § 8.3 Zertifikatgültigkeit [r8.8]

    § 8.3 Zertifikatgültigkeit [r8.8]

§ 5 Karten- und Gerätemanagement
[r5.8]
§ 7.3 Schlüsselverwendung [r7.10]

    § 6.2 Schlüsselpaar der D-CA
    (MS.SK, MS.PK) [r6.12]

6.2 Schlüsselpaar der D-CA
                            mechanisms which do not depend on the ERCA            (MS.SK, MS.PK) [r6.6]
                            response time.                                        §

     38.     § 5.3.38       The MSA shall establish an information security
                            management system (ISMS) based on a risk assess-
                            ment for all the operations involved.

     39.     § 5.3.39       The MSA shall ensure that the policies address
                            personnel training, clearance and roles.

     40.     § 5.3.40       The MSA shall ensure that appropriate records of
                            certification operations are maintained.

     41.     § 5.3.41       The MSA shall include provisions for MSCA termination §
                            in the MSA Policy.

     42.     § 5.3.42       The MSA Policy shall include change procedures.

     43.     § 5.3.43       The MSA audit shall establish whether the Require-
                            ments of this Section are being maintained.

     44.     § 5.3.44       The MSA shall audit the operations covered by the
                            approved policy at intervals of not more than 12
                            months.

     45.     § 5.3.45       The MSA shall report the results of the audit as
                            mentioned in 5.3.43 and provide the audit report, in
                            English, to the ERCA.

     46.     § 5.3.46       The audit report shall define any corrective actions,
9 Informations-Sicherheit [r9.13]

    § 9.1 Informations-Sicherheits-
    management (ISMS) [r9.1]

    § 9.2 Besondere Anforderungen an
    das Sicherheitskonzept [r9.5]
    § 9.3 Rollentrennung [r9.15]

    § 9 Informations-Sicherheit [r9.10]
    [r9.11] [r9.12]

10.1 Verantwortlichkeit

    § 12 Änderungen und Anpassungen
    der [r12.1]

    § 11.1 D-CA [r11.1]
    2. Paragraph

    § 11.1 D-CA [r11.1]
    1. Paragraph

    § 11.1 D-CA [r11.3]

 § 11.1 D-CA [r11.3]
                            including an implementation schedule, required to fulfil
                            the MSA obligations.
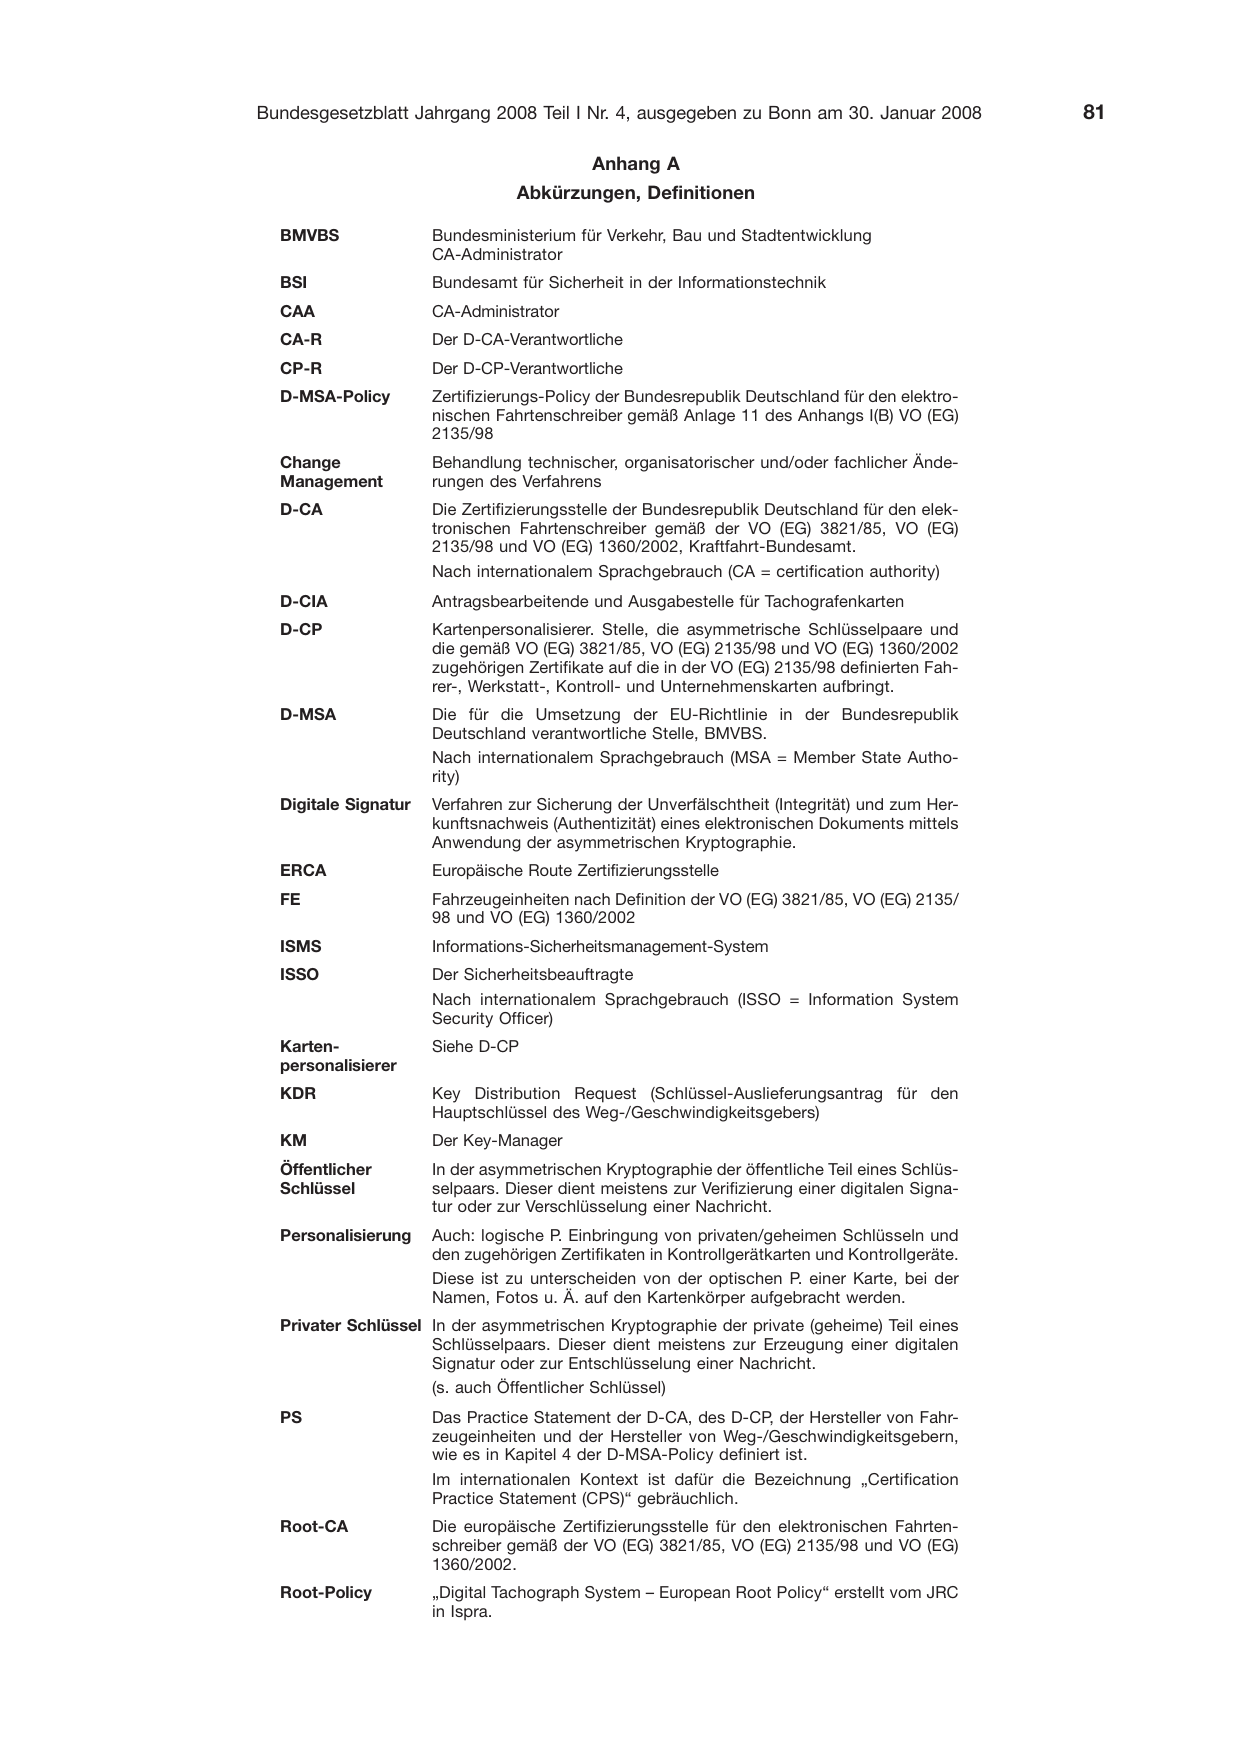
                                           Anhang A
                                 Abkürzungen, Definitionen

  BMVBS               Bundesministerium für Verkehr, Bau und Stadtentwicklung
                      CA-Administrator
  BSI                 Bundesamt für Sicherheit in der Informationstechnik
  CAA                 CA-Administrator
  CA-R                Der D-CA-Verantwortliche
  CP-R                Der D-CP-Verantwortliche
  D-MSA-Policy        Zertifizierungs-Policy der Bundesrepublik Deutschland für den elektro-
                      nischen Fahrtenschreiber gemäß Anlage 11 des Anhangs I(B) VO (EG)
                      2135/98
  Change              Behandlung technischer, organisatorischer und/oder fachlicher Ände-
  Management          rungen des Verfahrens
  D-CA                Die Zertifizierungsstelle der Bundesrepublik Deutschland für den elek-
                      tronischen Fahrtenschreiber gemäß der VO (EG) 3821/85, VO (EG)
                      2135/98 und VO (EG) 1360/2002, Kraftfahrt-Bundesamt.
                      Nach internationalem Sprachgebrauch (CA = certification authority)
  D-CIA               Antragsbearbeitende und Ausgabestelle für Tachografenkarten
  D-CP                Kartenpersonalisierer. Stelle, die asymmetrische Schlüsselpaare und
                      die gemäß VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG) 1360/2002
                      zugehörigen Zertifikate auf die in der VO (EG) 2135/98 definierten Fah-
                      rer-, Werkstatt-, Kontroll- und Unternehmenskarten aufbringt.
  D-MSA               Die für die Umsetzung der EU-Richtlinie in der Bundesrepublik
                      Deutschland verantwortliche Stelle, BMVBS.
                      Nach internationalem Sprachgebrauch (MSA = Member State Autho-
                      rity)
  Digitale Signatur   Verfahren zur Sicherung der Unverfälschtheit (Integrität) und zum Her-
                      kunftsnachweis (Authentizität) eines elektronischen Dokuments mittels
                      Anwendung der asymmetrischen Kryptographie.
  ERCA                Europäische Route Zertifizierungsstelle
  FE                  Fahrzeugeinheiten nach Definition der VO (EG) 3821/85, VO (EG) 2135/
                      98 und VO (EG) 1360/2002
  ISMS                Informations-Sicherheitsmanagement-System
  ISSO                Der Sicherheitsbeauftragte
                      Nach internationalem Sprachgebrauch (ISSO = Information System
                      Security Officer)
  Karten-             Siehe D-CP
  personalisierer
  KDR                 Key Distribution Request (Schlüssel-Auslieferungsantrag für den
                      Hauptschlüssel des Weg-/Geschwindigkeitsgebers)
  KM                  Der Key-Manager
  Öffentlicher        In der asymmetrischen Kryptographie der öffentliche Teil eines Schlüs-
  Schlüssel           selpaars. Dieser dient meistens zur Verifizierung einer digitalen Signa-
                      tur oder zur Verschlüsselung einer Nachricht.
  Personalisierung    Auch: logische P. Einbringung von privaten/geheimen Schlüsseln und
                      den zugehörigen Zertifikaten in Kontrollgerätkarten und Kontrollgeräte.
                      Diese ist zu unterscheiden von der optischen P. einer Karte, bei der
                      Namen, Fotos u. Ä. auf den Kartenkörper aufgebracht werden.
  Privater Schlüssel In der asymmetrischen Kryptographie der private (geheime) Teil eines
                     Schlüsselpaars. Dieser dient meistens zur Erzeugung einer digitalen
                     Signatur oder zur Entschlüsselung einer Nachricht.
                     (s. auch Öffentlicher Schlüssel)
  PS                  Das Practice Statement der D-CA, des D-CP, der Hersteller von Fahr-
                      zeugeinheiten und der Hersteller von Weg-/Geschwindigkeitsgebern,
                      wie es in Kapitel 4 der D-MSA-Policy definiert ist.
                      Im internationalen Kontext ist dafür die Bezeichnung „Certification
                      Practice Statement (CPS)“ gebräuchlich.
  Root-CA             Die europäische Zertifizierungsstelle für den elektronischen Fahrten-
                      schreiber gemäß der VO (EG) 3821/85, VO (EG) 2135/98 und VO (EG)
                      1360/2002.
  Root-Policy         „Digital Tachograph System – European Root Policy“ erstellt vom JRC
                      in Ispra.
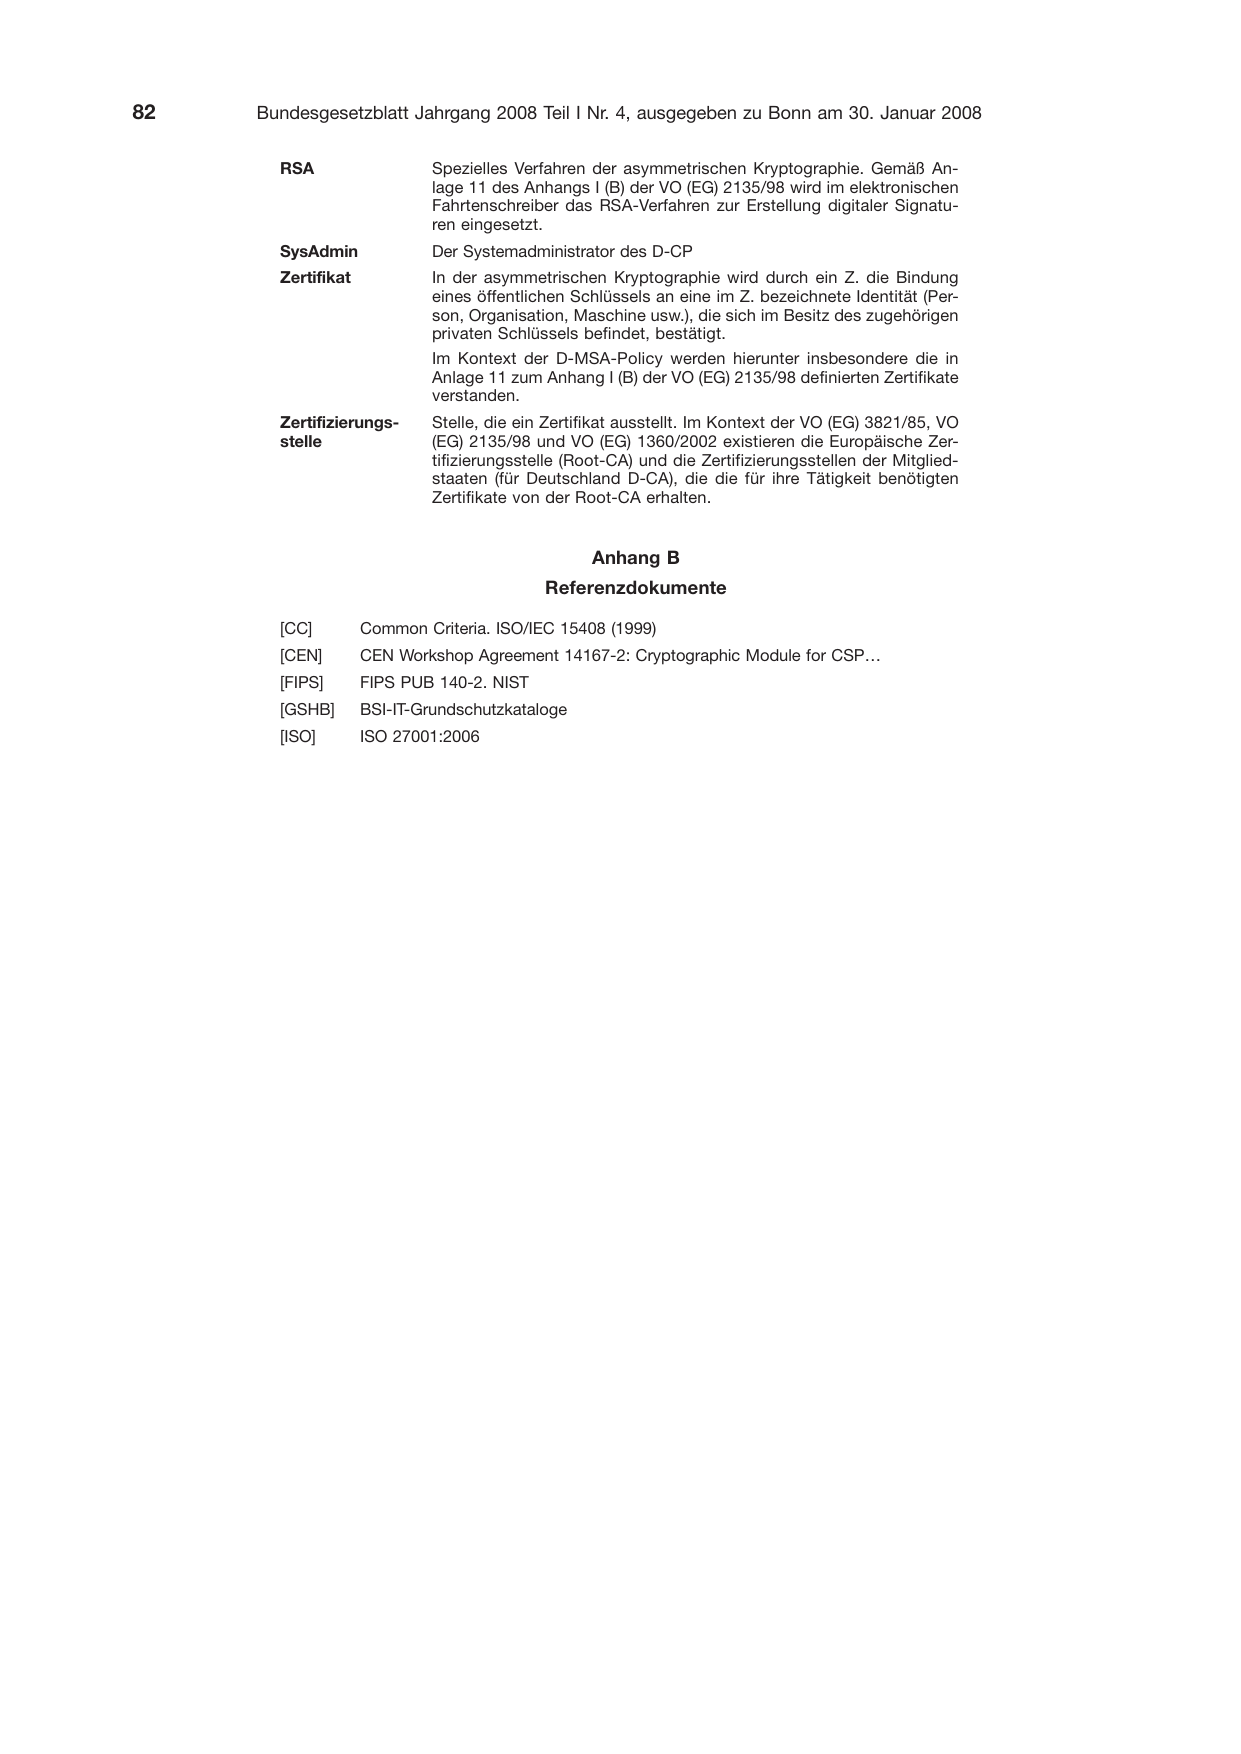
       RSA                   Spezielles Verfahren der asymmetrischen Kryptographie. Gemäß An-
                             lage 11 des Anhangs I (B) der VO (EG) 2135/98 wird im elektronischen
                             Fahrtenschreiber das RSA-Verfahren zur Erstellung digitaler Signatu-
                             ren eingesetzt.
       SysAdmin              Der Systemadministrator des D-CP
       Zertifikat            In der asymmetrischen Kryptographie wird durch ein Z. die Bindung
                             eines öffentlichen Schlüssels an eine im Z. bezeichnete Identität (Per-
                             son, Organisation, Maschine usw.), die sich im Besitz des zugehörigen
                             privaten Schlüssels befindet, bestätigt.
                             Im Kontext der D-MSA-Policy werden hierunter insbesondere die in
                             Anlage 11 zum Anhang I (B) der VO (EG) 2135/98 definierten Zertifikate
                             verstanden.
       Zertifizierungs-      Stelle, die ein Zertifikat ausstellt. Im Kontext der VO (EG) 3821/85, VO
       stelle                (EG) 2135/98 und VO (EG) 1360/2002 existieren die Europäische Zer-
                             tifizierungsstelle (Root-CA) und die Zertifizierungsstellen der Mitglied-
                             staaten (für Deutschland D-CA), die die für ihre Tätigkeit benötigten
                             Zertifikate von der Root-CA erhalten.


                                                   Anhang B
                                            Referenzdokumente

       [CC]         Common Criteria. ISO/IEC 15408 (1999)
       [CEN]        CEN Workshop Agreement 14167-2: Cryptographic Module for CSP…
       [FIPS]       FIPS PUB 140-2. NIST
       [GSHB]       BSI-IT-Grundschutzkataloge
       [ISO]        ISO 27001:2006
                       Artikel 2
                  Änderung der
       Straßenverkehrs-Zulassungs-Ordnung

   § 57a der Straßenverkehrs-Zulassungs-Ordnung in

der Fassung der Bekanntmachung vom 28. September

1988 (BGBl. I S. 1793), die zuletzt durch die Verordnung

vom 24. Mai 2007 (BGBl. I S. 893) geändert worden ist,
wird wie folgt geändert:

1. Absatz 1 Satz 2 wird wie folgt geändert:

  a) Nummer 4 wird wie folgt gefasst:
     „4. Fahrzeuge, die in § 18 Abs. 1 der Fahrperso-
         nalverordnung vom 27. Juni 2005 (BGBl. I
         S. 1882), die zuletzt durch Artikel 1 der Zwei-
         ten Verordnung zur Änderung fahrpersonal-
         rechtlicher Vorschriften vom 22. Januar
         2008 (BGBl. I S. 54) geändert worden ist, ge-
         nannt sind.“

  b) Nummer 5 wird wie folgt gefasst:
     „5. Fahrzeuge, die in Artikel 3 Buchstabe d bis g

         und i der Verordnung (EG) Nr. 561/2006 des
         Europäischen Parlaments und des Rates
         vom 15. März 2006 (ABl. EU Nr. L 102 S. 1)
         genannt sind.“

2. Absatz 3 wird wie folgt geändert:

  a) Satz 1 wird wie folgt gefasst:
     „Die Absätze 1 bis 2 gelten nicht, wenn das Fahr-
     zeug an Stelle eines vorgeschriebenen Fahrt-
     schreibers mit einem Kontrollgerät im Sinne des
     Anhangs I oder des Anhangs I B der Verordnung
     (EWG) Nr. 3821/85 des Rates vom 20. Dezember
     1985 über das Kontrollgerät im Straßenverkehr
     (ABl. EG Nr. L 370 S. 8), die zuletzt durch die Ver-
     ordnung (EG) Nr. 561/2006 des Europäischen
     Parlaments und des Rates vom 15. März 2006
     (ABl. EU Nr. L 102 S. 1) geändert worden ist, aus-
     gerüstet ist.“
  b) Nach Satz 2 wird folgender Satz eingefügt:
     „Im Falle des Einsatzes von Kraftomnibussen im
     Linienverkehr bis 50 Kilometer kann an Stelle des
     Namens der Führer das amtliche Kennzeichen
     oder die Betriebsnummer des jeweiligen Fahr-
     zeugs auf den Ausdrucken und Schaublättern
     eingetragen werden.“

                       Artikel 3

            Aufhebung von Bundesrecht

    Die Verordnung über die Kontrollen gemäß der Richt-
linie 88/599/EWG des Rates vom 23. November 1988
über einheitliche Verfahren zur Anwendung der Verord-

nung (EWG) Nr. 3820/85 des Rates über die Harmoni-
sierung bestimmter Sozialvorschriften im Straßenver-
kehr und der Verordnung (EWG) Nr. 3821/85 des Rates
über das Kontrollgerät im Straßenverkehr vom 6. Juni

1990 (BGBl. I S. 1003), zuletzt geändert durch Arti-

kel 471 der Verordnung vom 31. Oktober 2006 (BGBl. I

S. 2407), wird aufgehoben.

                        Artikel 4

                  Weitere Änderung
        des § 22 der Fahrpersonalverordnung
  § 22 der Fahrpersonalverordnung vom 27. Juni 2005
(BGBl. I S. 1882), die zuletzt durch Artikel 1 dieser Ver-
ordnung geändert worden ist, wird wie folgt geändert:

1. In Absatz 1 wird die Angabe „Artikel 5 Abs. 1 oder 2“
   durch die Angabe „Artikel 5 Abs. 1“ ersetzt und wer-
   den die Wörter „die dort genannten Voraussetzun-
   gen nicht erfüllt“ durch die Wörter „das dort festge-
   setzte Mindestalter nicht erreicht hat“ ersetzt.

2. Absatz 2 wird wie folgt gefasst:

      „(2) Ordnungswidrig im Sinne des § 8 Abs. 1 Nr. 2
   Buchstabe b des Fahrpersonalgesetzes handelt, wer
   als Fahrer vorsätzlich oder fahrlässig entgegen Arti-
   kel 5 Abs. 1 der Verordnung (EWG) Nr. 3820/85 ein

   Fahrzeug führt, ohne das dort festgesetzte Mindest-
   alter erreicht zu haben.“

                        Artikel 5
                   Aufhebung des
          § 22 der Fahrpersonalverordnung

  § 22 der Fahrpersonalverordnung vom 27. Juni 2005
(BGBl. I S. 1882), die zuletzt durch Artikel 4 dieser Ver-
ordnung geändert worden ist, wird aufgehoben.

                        Artikel 6
                 Neubekanntmachung
  Das Bundesministerium für Verkehr, Bau und Stadt-
entwicklung kann den Wortlaut der Fahrpersonalver-
ordnung in der vom 31. Januar 2008 an geltenden Fas-
sung im Bundesgesetzblatt bekannt machen.

                        Artikel 7

                      Inkrafttreten
  (1) Diese Verordnung tritt am Tag nach der Verkün-
dung in Kraft, soweit in den folgenden Absätzen nichts

Abweichendes bestimmt ist.

  (2) Artikel 4 tritt am 10. September 2008 in Kraft.
  (3) Artikel 5 tritt am 10. September 2009 in Kraft.
                      Der Bundesrat hat zugestimmt.


                      Berlin, den 22. Januar 2008

                                    Der Bundesminister
                     f ü r Ve r k e h r, B a u u n d S t a d t e n t w i c k l u n g
                                          W. T i e f e n s e e
Herkunft dieses Textes
Quelle: Bundesgesetzblatt, BGBl. 2008 I S. 54. Der Text ist unverändert wiedergegeben (§ 62 UrhG); Herkunft und Prüfwerte stehen hier (§ 63 UrhG).
Ableitung: issue-pdf-decol ·
Prüfwert des Textes a23334b4866099ef….